AI 找漏洞變便宜後,curl 七人小組停收了一個月
導入 AI 前,先算誰來收
TIMELINE · 時間線
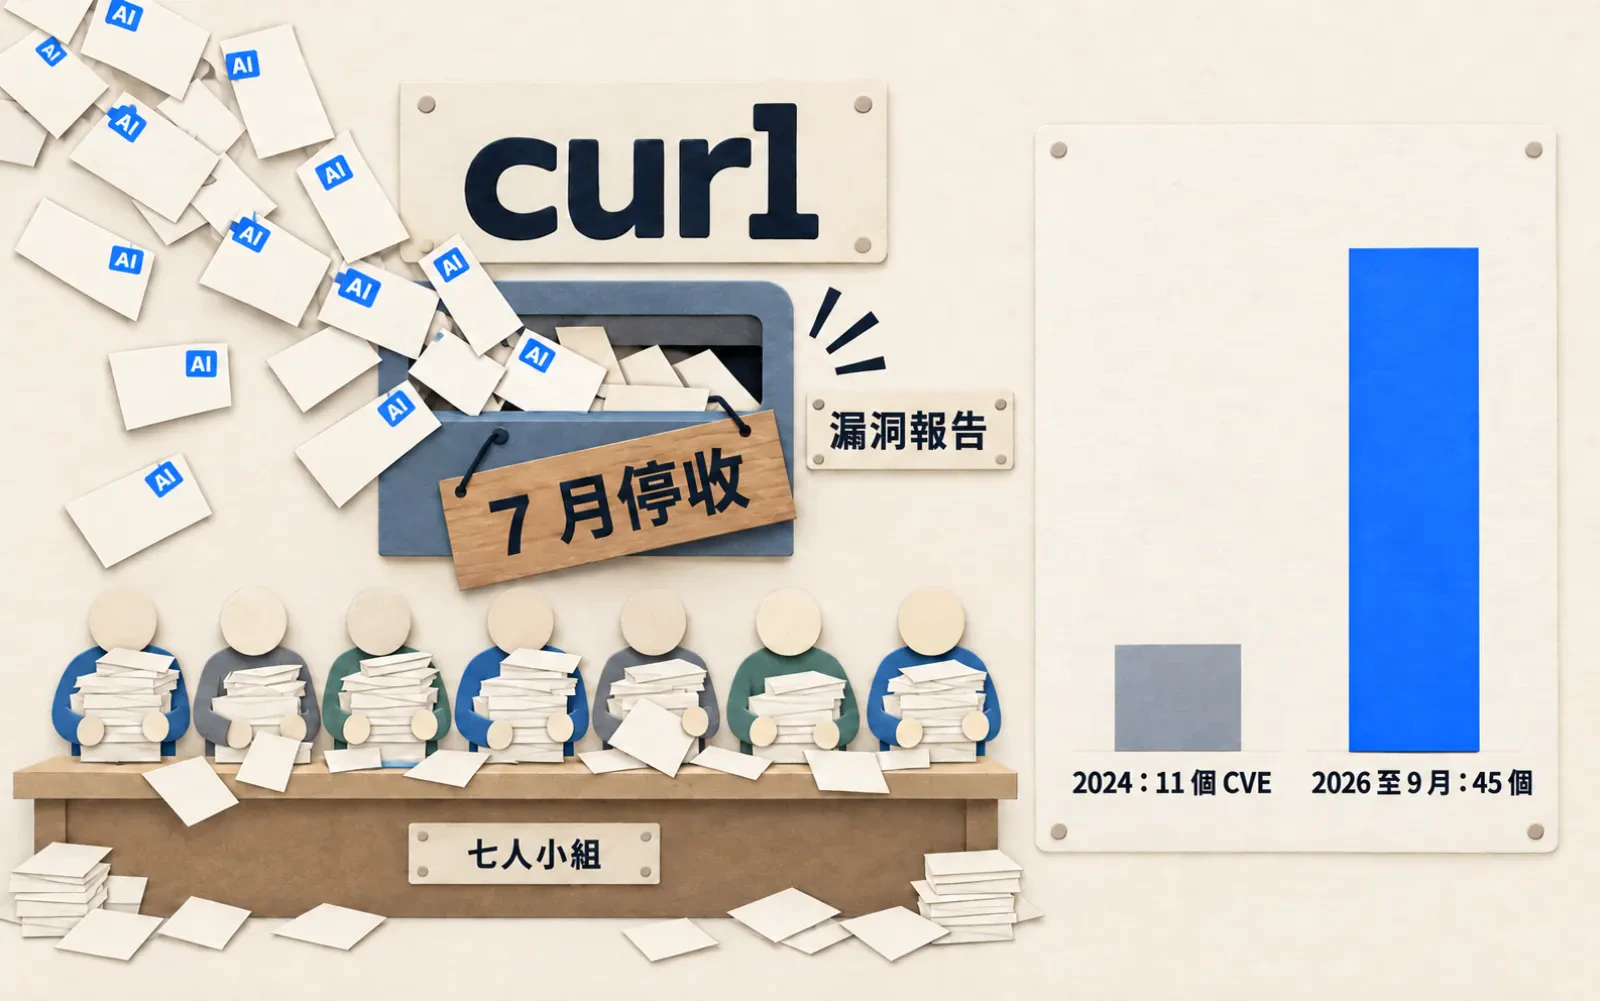
curl 在 HackerOne 上的漏洞回報表單,2026 年 7 月 1 日零點關掉了。要到 8 月 3 日早上九點才重開,中間三十三天,不收任何漏洞報告。
curl 是一個傳資料用的開源工具,1996 年就有,不屬於任何公司。手機、汽車、電視和無數伺服器裡都有它,專案自己估計安裝量以數百億計。負責收漏洞報告的,是一個七人小組。
公告是專案主導者 Daniel Stenberg 6 月中寫的。他說過去四個月左右壓力非常大,「現在我們需要休息一下」。下一句是:「我們不認為這波洪水已經結束。」
你可能以為洪水是 AI 生的垃圾報告。關掉表單那時,垃圾早就退了,塞滿收件匣的多半是真的。我把 Stenberg 這兩年寫的十幾篇文章,跟 curl 的漏洞資料庫對著讀,看到的是一個團隊導入 AI 之後,瓶頸從篩子搬到了人手上。
先是假報告,二十份裡不到一份是真的
curl 從 2019 年 4 月起在 HackerOne 上發漏洞賞金,錢由網路漏洞賞金計畫(Internet Bug Bounty)支付。2024 年 1 月,Stenberg 就公開抱怨過大型語言模型寫出來的假報告。
2025 年 7 月,他把那一年攤開來算。平均每週約兩份報告,約兩成是 AI 生的垃圾(slop)。到 7 月初,只有大約 5% 是真漏洞。
每一份都得有人看。他寫,一份報告會動用三到四個人,每人半小時,有時一到三小時。小組七個人,除了他自己,其他人「可能一週只有三小時給 curl」。
2026 年 1 月底,他收掉了賞金。理由寫得很直白:「從 2025 年起,確認率掉到 5% 以下,二十份裡連一份真的都沒有。」這個賞金跑了將近七年,一共確認 87 個漏洞,付出超過十萬美元。
拿掉錢,假報告真的少了
新規則是:不論嚴重度,資安報告一律不再給錢。他寫明用意,是「拿掉提交虛構謊言的誘因」。
回報管道也從 HackerOne 搬到 GitHub 的私密回報。一個月後他又寫,搬家這一步「是個錯誤」。GitHub 少了編輯 CVE 欄位、貼標籤這些功能,3 月 1 日又搬回 HackerOne,一樣沒有賞金。
同一篇裡他說:「拿掉賞金之後,湧進來的海嘯已經大幅乾涸。」
到這裡,故事看起來已經完整。問題是 AI 垃圾,解法是拿掉錢,結果是垃圾變少。
三月起,湧進來的換成了真的
轉折從搬回 HackerOne 那個月開始。 4 月 22 日,Stenberg 回頭看這段時間,寫下:「垃圾報告已經不是問題了。」
接下來那句才是重點:「現在幾乎每一份資安報告都用了 AI,程度不一。」跟以前不一樣的是,「它們多半品質非常高」。確認率回到 15% 到 16%,比 AI 浪潮前的 2024 年還高一點。
量也一起上來了。5 月底他寫,報告進來的速度已經是 2025 年的兩倍。平均下來,每天超過一份。
我自己去數了 curl 官方的漏洞資料庫。CVE 是公開漏洞的編號,2024 年一整年,curl 發了 11 個。2026 年到 9 月初,已經發了 45 個。
同一份資料庫有一欄記發現者。45 個裡有 21 個掛著 AI 資安團隊的名字,這是我按掛名單位自己數的。其餘 24 個不代表沒用 AI,照 Stenberg 的說法,幾乎每份都用了。
curl 自己也把 AI 接上了
AI 不只出現在別人交來的報告裡,curl 自己也在用。
2025 年 10 月,研究者 Joshua Rogers 用 AI 分析器掃過 curl,交來兩百多個潛在問題。curl 合併了大約 50 個修正。Stenberg 那時的評價很冷:「我不認為這套新工具是一場革命。」他還補了一句,每一版修幾百個 bug,對他們來說本來就是常態。
到 2026 年 5 月,curl 已經用 AISLE、ZeroPath、OpenAI Codex Security 掃自己的程式碼。他寫,八到十個月下來,這些工具觸發了兩、三百個合併進去的修正。程式碼合併請求(PR)的審查,也加上了 GitHub Copilot 和 Augment。
他給 AI 審查的定位只有一句:「它們幫我們,不取代我們。」6 月他又寫:「我們不會把責任交給任何機器。我們合併的每一行程式碼,都由人來負責。」
同一個 5 月,Anthropic 的 Mythos 第一次掃 curl,回報 5 個「已確認漏洞」。curl 小組逐一看完,只判定 1 個是低嚴重度漏洞。另外 3 個是誤報,1 個只是普通 bug。
報告寫得再好,修的還是那幾個人
一個漏洞被確認之後,要有人寫修正、申請編號、寫公告、排進發版。報告寫得再好,這幾步一步都省不掉。
5 月 26 日,下一版還沒發,待公告的漏洞已經有 12 個,是專案紀錄。6 月 24 日那一版實際公告了 18 個,是我數資料庫數出來的今年單次最多。
Stenberg 2019 年起全職做 curl,本來一週就工作約 50 小時。5 月他寫,自己做得比以前還多,「但洪水還是一直來」。他的妻子第一次對他的工時開口表示擔心。他也寫了一句:「我擔心我的隊友。」
然後就是 7 月那三十三天。8.22.0 版跟著延後兩週,9 月 2 日才發,修了 9 個 curl 與 libcurl 的 CVE。
8 月 3 日重開之後,他評價那次停收:「這可能是我們很久以來最好的專案決定。」重開半小時就來了第一份報告,但他擔心的雪崩沒有來。第一週七份,其中一個低嚴重度漏洞。
比率都是一個人說的,curl 也可能是特例
反面我要寫清楚,因為有幾件事在跟我的讀法打架。
第一,所有比率都是 Stenberg 自己的判讀。 垃圾占比、確認率、成長倍數,都沒有公開分母。我能獨立核對的只有 CVE 的數量和掛名,HackerOne 的原始收件數我拿不到。
第二,curl 可能是特例。 收掉賞金那篇,他引了 HackerOne 給的同儕比較。Ruby、Node、Rails 這些也發賞金的專案,收件量大致持平或微降。他自己的猜測是:「我們懷疑,能拿到錢這件事是很大一部分原因。」
可是 4 月他在 Mastodon 上隨口一問,二十多個開源專案回說也看到同樣的趨勢。那是他自己說「不科學」的詢問。兩邊我都只能並排放著。
第三,報告變好不能算在拿掉賞金頭上。 乾涸的那一段,他自己也懷疑跟改走 GitHub 有關。品質變好的同一段時間,模型在進步,AI 資安公司也把 curl 當成公開考場。Aisle 9 月的部落格標題,就是拿 curl 跟 OpenAI、Anthropic 比戰績。
第四,CVE 變多不等於 curl 變危險。 已發布的 45 個全是低或中。但 10 月 7 日他寫,下一版 8.23.0 提前到 10 月 14 日,一次修 22 個漏洞,其中 1 個是高嚴重度。那是 2021 年以來第二個高,細節要到發版當天才公開。
還有錢。 賞金是網路漏洞賞金計畫出的,收掉不等於 curl 省了錢。curl 靠企業買支援合約養全職人力,Stenberg 在 5 月那篇裡直接呼籲企業出錢。
我寫 Reddit 和 Stack Overflow 時,看的是 AI 把社群寫好的東西買走。curl 是另一個方向:AI 把工作送過來,收的人還是那幾個。
七個人收得完多少,才是導入的那條線
curl 這一年的動作排起來是這樣:拿掉錢,換平台又換回來,自己接上 AI 掃碼,最後整月停收。每一步都在調同一個地方,就是報告進來之後誰來收、收得了多少。
Klarna 把 AI 放到前台,量的是省了幾個人。curl 的 AI 有一半是別人帶來的,它省不到人,只多出工作。
AI 把「找到問題」變便宜了,「修好、寫公告、簽名負責」一點都沒變便宜。導入 AI 之後該量的,不是它找到幾個,是你這一端收得了幾個。
我驗不了的只有一件事:報告變多是一陣浪,還是往後的常態。重開首週只有七份,是停收改變了投稿的人,還是浪本來就會退,我分不出來。
你的團隊下次接上一個會「找問題」的 AI 工具,在它的儀表板旁邊自己加一欄:每週誰來收、收得了幾件。curl 那一欄寫的是七個人,而除了 Stenberg,其他人一週可能只有三小時。
查核備註:確認率、收件倍數與工時都是 Stenberg 自述,HackerOne 原始收件數我沒拿到;CVE-2026-92392 的發現者與細節在 10 月 14 日前未公開;Mastodon 那份詢問沒有樣本設計。
LEDGER
帳本
每個數字都附口徑、來源等級與時點。自報的數字就標自報,不替它背書。
| 項目 | 數字 | 口徑 | 等級 | 時點 |
|---|---|---|---|---|
| 確認率 | 「15% 以上」→ 2025 年低於 5% → 2026-03 起 15–16% | 專案主導者自述;三個讀數分別出自 2026-01-26 與 04-22 兩篇,分母(HackerOne 收件數)未公開 | B | 2026-04-22 |
| 收件速度 | 2024 年的 4–5 倍、2025 年的 2 倍;平均每天超過一份 | 專案主導者自述,無公開分母 | B | 2026-05-26 |
| 已發布 CVE(2024/2025/2026 至 09-02) | 11/9/45 | 我自算:curl 官方漏洞資料庫 vuln.json 依 published 年份計數(2026-10-12 重數不變) | A | 2026-09-02 |
| 2026 年 CVE 由 AI 資安團隊掛名發現 | 21/45 | 我自算:發現者欄含 Aisle Research 15、AntAISecurityLab 3、Microsoft Autonomous Code Security 2、Trail of Bits 與 OpenAI 合作 1;只按掛名單位判斷,不代表其餘沒用 AI | A | 2026-09-02 |
| 2026 年 CVE 嚴重度 | 已發布:低 30、中 15、高 0;另有 22 個待 10-14 公告,其中 1 個高 | 已發布部分我自算(vuln.json severity);待公告部分為專案 10-07 公告,細節未公開 | B | 2026-10-07 |
| 每份報告的人力 | 3–4 人 × 30 分鐘~3 小時;小組 7 人,除主導者外多為兼職 | 專案主導者自述(2025 年) | B | 2025-07-14 |
| curl 自用 AI 掃碼帶來的修正 | 8–10 個月 200–300 個 | 專案主導者自述;工具=AISLE、ZeroPath、OpenAI Codex Security | B | 2026-05-11 |
| 停收期間與重開首週 | 約 33 天;首週 7 份報告、1 個低嚴重度漏洞 | 停收 2026-07-01 00:00~08-03 09:00(CEST)為專案公告;首週數字為週報自述 | B | 2026-08-08 |
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
COPYABLE
學得走的,學不走的
學得走的
- 接上會找問題的 AI 工具前,先量下游:確認、修、寫公告,一件各要幾個人、幾小時
- AI 審查當第二雙眼,加在人審之外;合併與簽名仍由人負責
- 收件量超過人手時,暫停入口並事先公告起訖時間,連帶把發版往後挪
- 把能獨立核對的數字(例如公開漏洞資料庫)跟自己的判讀分開記
學不走的
- curl 二十多年累積的資安流程與公信力:CVE 編號、公告、事前通知發行版
- 一位全職、一週約 50 小時的主導者,其餘多為兼職的小組結構
- 被 AI 資安公司當公開考場的曝光度,湧入的報告有一部分是展示動機
- 賞金由網路漏洞賞金計畫支付,收掉賞金不等於自己省下一筆錢
SOURCES
- AThe I in LLM stands for intelligence(2024-01-02)
- ADeath by a thousand slops(2025-07-14)
- AA new breed of analyzers(2025-10-10)
- AThe end of the curl bug-bounty(2026-01-26)
- Acurl security moves again(2026-02-25)
- AHigh-Quality Chaos(2026-04-22)
- AMythos finds a curl vulnerability(2026-05-11)
- AThe pressure(2026-05-26)
- AA human in control(2026-06-10)
- Acurl summer of bliss(2026-06-15)
- AWhat the bliss taught us(2026-08-03)
- A[Daniel's week] August 8, 2026
- Acurl 8.22.0(2026-09-02)
- ATwenty-two pending curl vulnerabilities(2026-10-07)
- Acurl 官方漏洞資料庫 vuln.json
- BThe Register:Curl shutters bug bounty program(2026-01-21)
- CAisle:Aisle discovered six curl CVEs after OpenAI and Anthropic found zero(2026-09-02)
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 協助研究與起草,矽基前沿編輯部編修,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明