你沒在用,額度卻自己掉光——有人拿著你登入好的 Claude
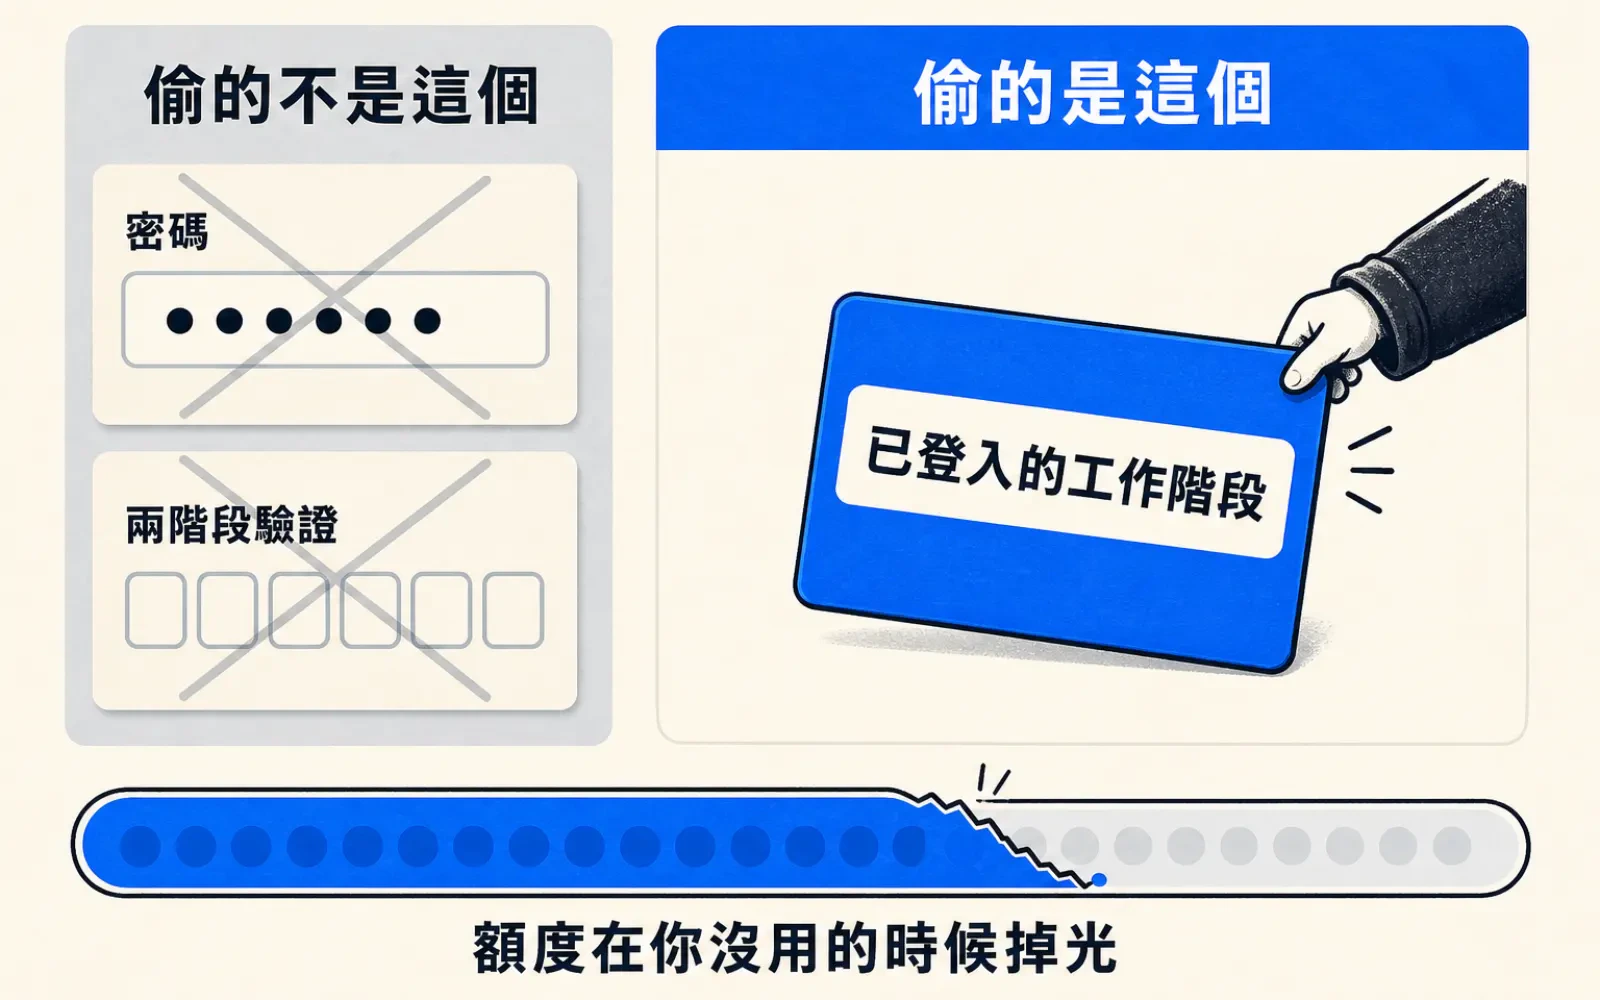
被偷的不是密碼,是已經登入好的那份
如果你這幾天的額度看起來補滿了,然後在你根本沒開 Claude 的時候又掉光,先別怪官方的計量。
Anthropic 8 月 30 日開始寄信給一部分用戶:你電腦上的竊密惡意程式(infostealer)偷走了你已經登入的 Claude 工作階段,有人正拿著那份登入在用你的帳號。Windows 上被點名的是 Vidar、Lumma、StealC、RedLine、Acreed,macOS 上是 Atomic Stealer,官方說 Mac 的數量比較少。
這件事最該懂的一點:被偷走的不是密碼。 竊密程式撈的是瀏覽器裡存的登入 cookie,那是「你已經通過驗證」這件事本身——密碼、兩階段驗證、單一登入全部被繞過去,因為攻擊者根本不用走登入這一段。你把密碼改得再長,那份 cookie 照樣有效。
我今天讀了 Anthropic 自己的支援文件,有一格值得單獨看:claude.ai 的工作階段是 28 天,而且只要你在站上做任何動作,它每小時就會把到期日重算成「從現在起 28 天」。這條規則對拿著你 cookie 的人一樣有效——只要他持續在用,那份工作階段會自己一直續命。真正切得斷它的動作只有一個,就是登出所有工作階段。
Anthropic 這次替受影響的人做了三件事:把他們登出、移除帳號上已儲存的付款方式、退掉它認定為未授權的扣款。第二件很少見,也最說明問題——它防的不只是你的額度被燒完,是你的卡被刷。
責任邊界官方講得很清楚:這個惡意程式跟 Claude 無關、不是透過 Claude 裝上去的。它通常來自下載的檔案或有問題的應用程式,撈走的東西也不只 Claude——瀏覽器裡存的密碼、其他應用程式的憑證,一起走。
今天可以做的三件事。第一,去 claude.ai 的設定→帳號按「登出所有工作階段」,用 Claude Code 的另外去設定→Claude Code 把授權 token 刪掉(手機 App 沒有登出所有工作階段這個按鈕,只能開網頁版)。第二,先把機器清乾淨再登回去——Anthropic 自己寫得很直白,登出只讓被偷的那份失效,不會把惡意程式移掉;機器沒清,你登回去就是再送它一份。第三,把瀏覽器裡存過密碼的其他服務也換一輪,別只換 Claude。
至於額度到底被誰用掉了,月費帳單上看不出來——這正是我八月寫成本可見度那篇時講的那一格,只是這次多出來的用量不是你自己的。訂閱制沒有逐次計價的明細,你能拿來對帳的只有「我那時候在不在用」這種手感。
查核備註:Anthropic 這次是寄信給受影響用戶,我沒有找到官方發布的公開公告頁,惡意程式家族清單與三項處置全部轉引自 BleepingComputer 與 SecurityWeek,兩邊敘述一致;受影響帳號數官方沒說,我也沒問到,兩篇報導把通知日期分別記為 8 月 30 日與 8 月 31 日,我取較早的那個。工作階段 28 天與每小時續期、「登出所有工作階段」的位置與手機版限制,是我今天直接讀 Anthropic 官方支援文件。我自己沒有中這個惡意程式,也沒有實測被竊 cookie 能撐多久。
LEARN
想系統性學會,不只看這一則?
Claude Code 教學:用終端 AI Agent 完成真正的工作
讓 Claude Code 在你的專案裡完成一個真實任務,而且控得住權限、驗得了 diff、管得住成本。
從第 0 課開始 →SOURCES
- BAnthropic warns infostealer malware is hijacking Claude sessions to drain usage — BleepingComputer
- BAnthropic Warns Claude Users of Infostealer Malware Infections — SecurityWeek
- AHow do I log out of all active sessions? — Anthropic Help Center(2026-09-01 一手讀取)
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 協助研究,矽基前沿編輯部撰稿,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明