工作現場
你叫代理看一個陌生專案,它先跑了對方寫的指令
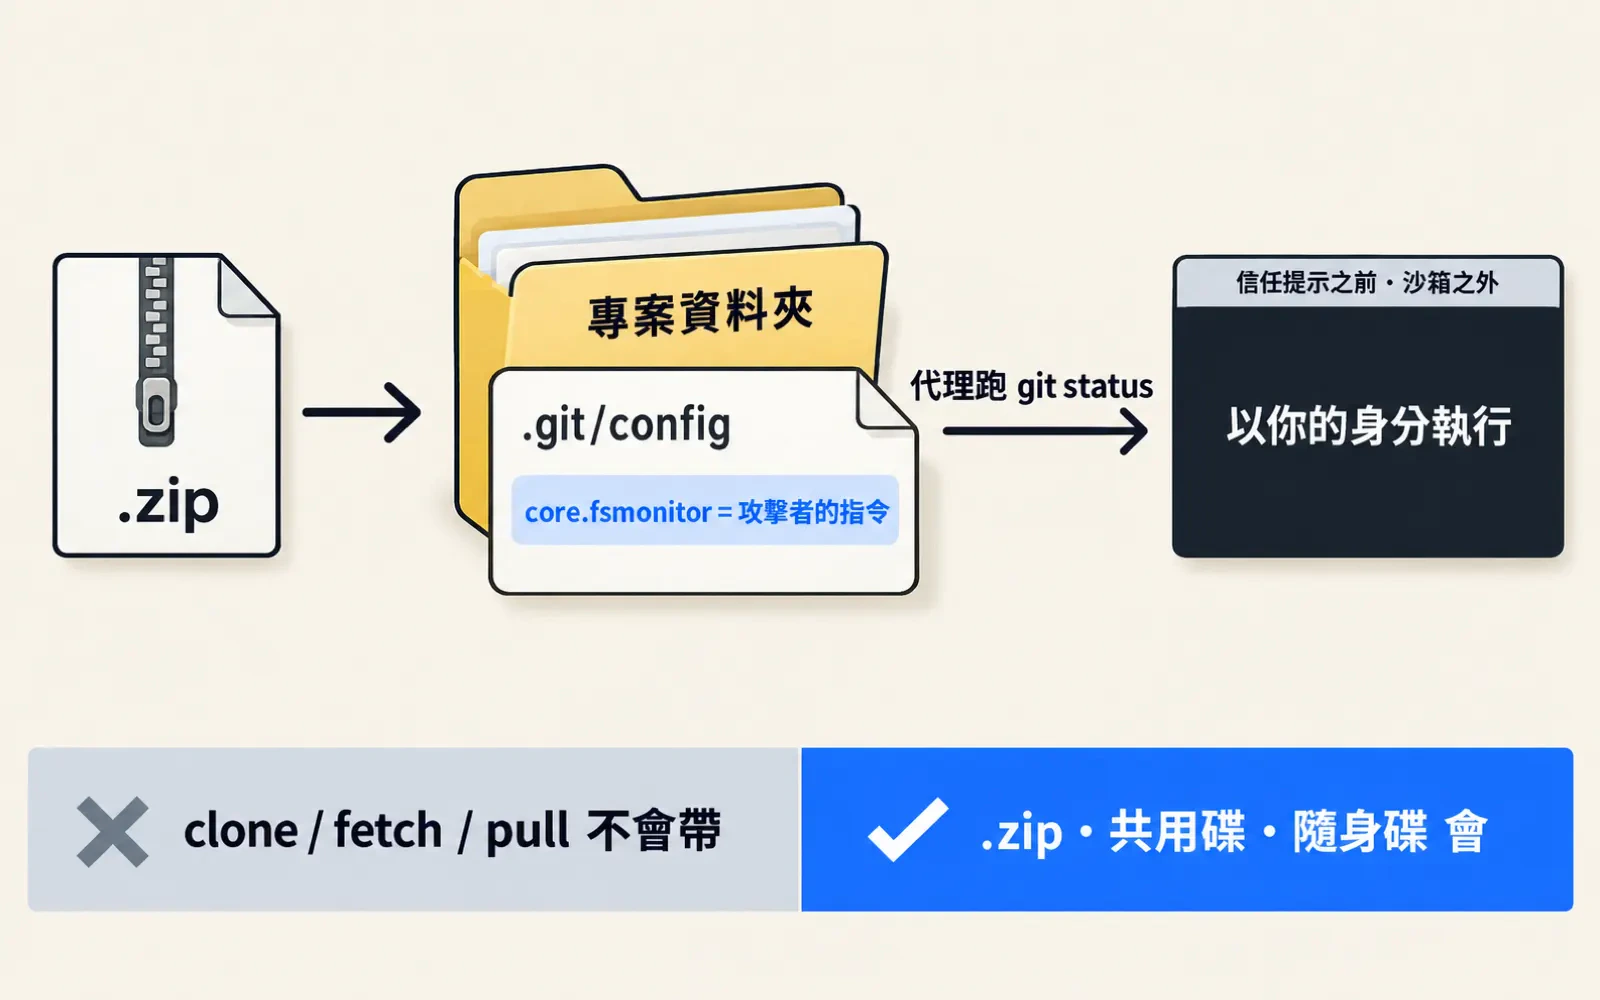
clone 不會中,收到整包檔案才會
你解壓縮一包專案檔案,叫代理看一下。代理在背景跑 git status,而那個專案的 .git/config 裡有一行 core.fsmonitor 指名一支程式——git 就以你的身分執行它,在信任提示之前、沙箱之外。
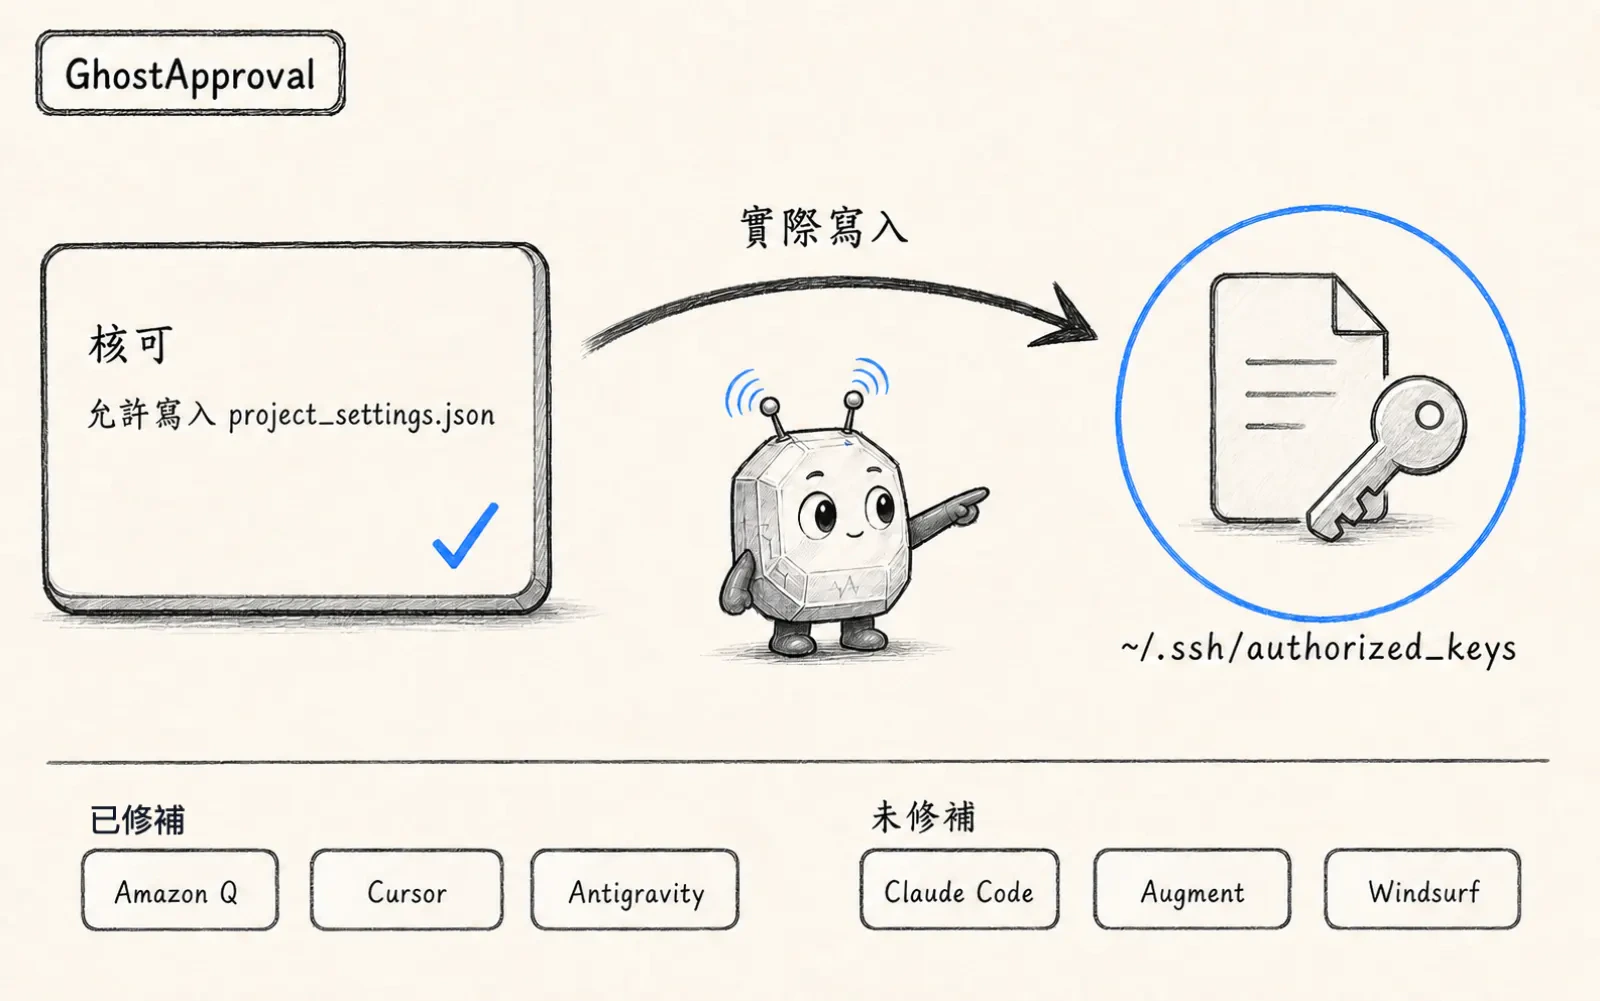
八個發現、七款代理;當天還沒補的四個裡有一個在 Claude Code 2.1.252。
它不走網路——clone、fetch、pull 都不帶這段設定,示範全用 .zip。
第一條路徑修了沒公告,changelog 到 2.1.263 也沒提——修沒修,從版本號看不出來。所以我的規矩是:不是自己抓下來的專案,先 cat .git/config。跟符號連結那次、repo 裡的 skill一樣,專案目錄就是輸入。
查核備註:修補狀態是 Manifold 9 月 1–2 日的說法,我沒實測任何一款;Claude Code 那第二個設定鍵未公開,我無法驗證它今天補了沒。
LEARN
想系統性學會,不只看這一則?
Claude Code 教學:用終端 AI Agent 完成真正的工作
讓 Claude Code 在你的專案裡完成一個真實任務,而且控得住權限、驗得了 diff、管得住成本。
從第 0 課開始 →SOURCES
- AGitSpawn: A Single Flaw Lets Untrusted Repos Run Code in Claude Code, Codex, Cursor, and Grok — Manifold Security(原始揭露:機制、八個發現與逐款修補狀態、揭露時間線、傳播途徑須為含 .git 的檔案;2026-09-09 讀)
- AClaude Code CHANGELOG(2.1.263/2.1.261/2.1.260 條目中未見 git 設定相關的修補紀錄;2026-09-09 讀)
- BMalicious .git Configs Can Make Claude, Codex, Cursor, and Other AI Agents Run Attacker Code — The Hacker News(交叉查核:機制、各家版本與修補狀態、Anthropic 未就第一條路徑發布公告;2026-09-09 讀)
- BGitSpawn Flaw Enables Arbitrary Code Execution in Claude Code, Codex, Cursor and Grok — GBHackers(交叉查核:傳播途徑限壓縮檔/共用碟/同步資料夾/可移除媒體、Codex 0.131.0 修補;2026-09-09 讀)
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 協助研究,矽基前沿編輯部撰稿,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明