Claude Code、Gemini CLI 都中:CI 密鑰被挖走
OpenAI Codex 也中,沒 CVE 編號
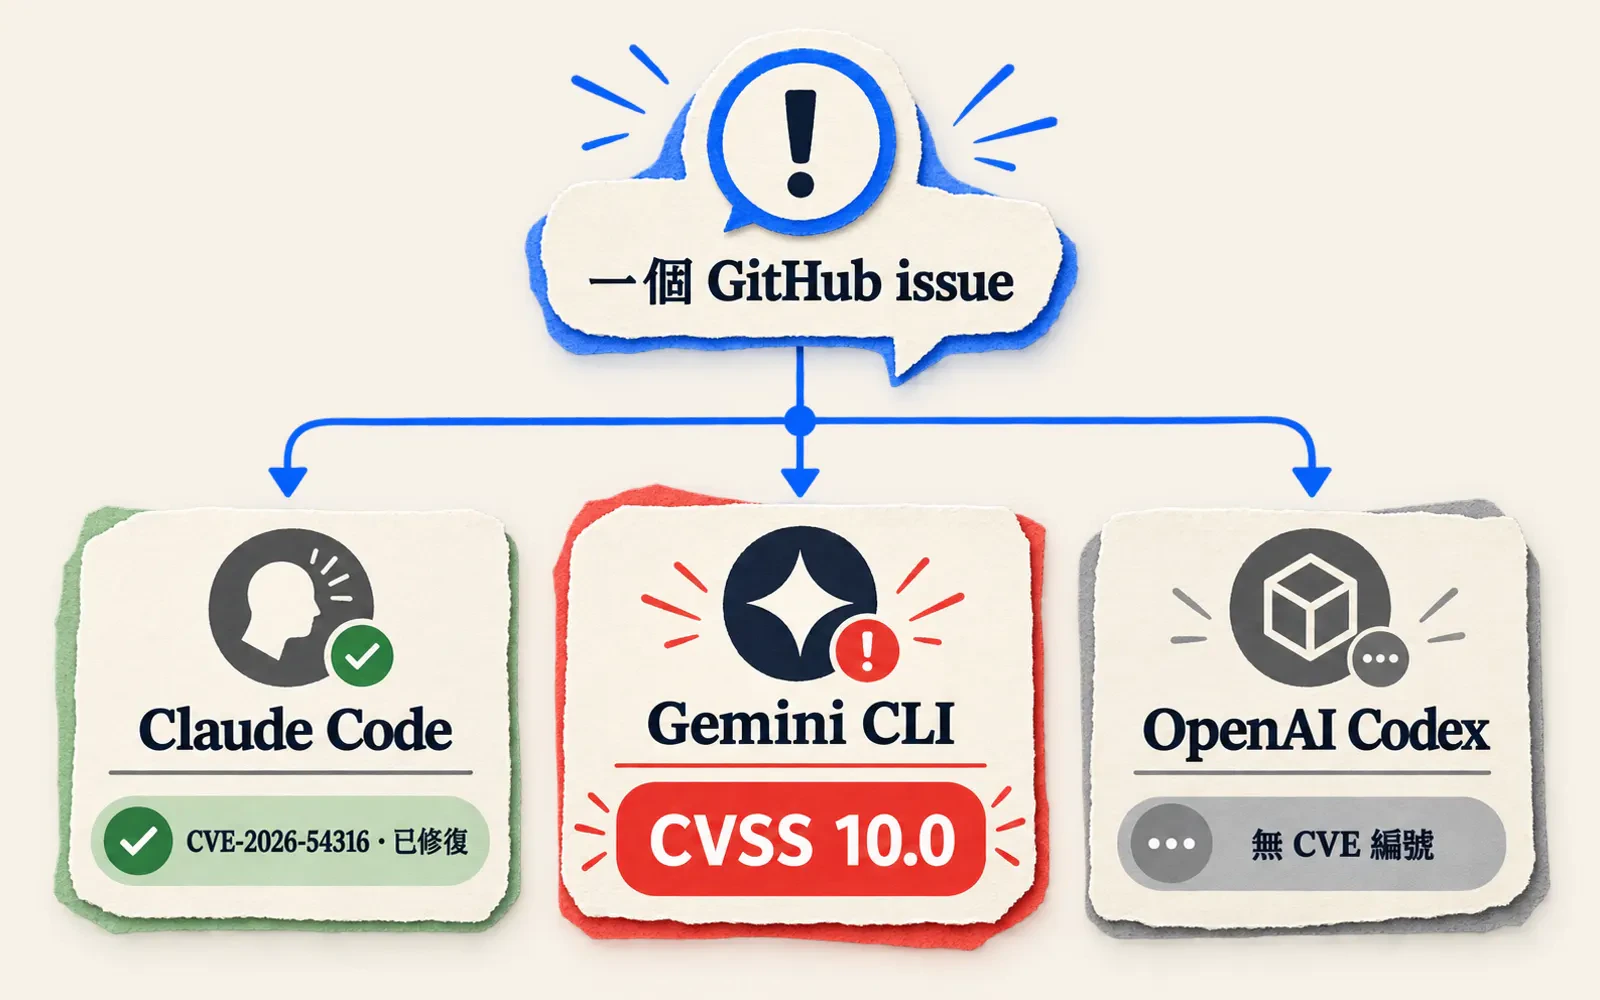
三個獨立的coding agent,同一種破口。資安研究員Elad Meged(Novee Security)8月5日在Black Hat USA公布:Claude Code、Gemini CLI、OpenAI Codex都能被一個沒有repo權限的GitHub issue帳號,摸到CI工作流程的密鑰——上次是符號連結繞過六款agent的核可鍵,這次交接點換了地方。
Gemini CLI最嚴重:CVE-2026-12537,CVSS滿分10.0——container launcher的OS命令注入,一份加工過的.gemini/.env就能在沙箱啟動前於CI主機執行程式,Google已在0.39.1修掉。同一份通告(GHSA-wpqr-6v78-jr5g)還修了另一個沒拿到CVE編號的洞:子行程隔離只清乾淨了子行程自己的環境變數,父行程手上的密鑰透過/proc/$PPID/environ還讀得到。Claude Code的CVE-2026-54316把Hugging Face公開下載次數計數器變成外洩管道,一次洩一個字元、慢慢讀出API金鑰,已在2.1.163修復;Anthropic評為中等(CVSS v4:6.0),NVD給的v3.1分數卻是9.1。
OpenAI Codex那個至今沒有CVE編號、也沒有修補版本——同一工作流程裡兩次Codex呼叫共用一份checkout,第一次呼叫寫壞的AGENTS.md指令檔,第二次呼叫直接信了。OpenAI稱沙箱「完全照文件說明的方式運作」,新指引已把repo裡的指令檔案列為「不可信輸入」——這也是Codex核可分級這幾個月一直在補的洞。
我自己會做的事:CI裡跑Claude Code、Gemini CLI,先查版本號有沒有低於2.1.163、0.39.1;用Codex的話,重新檢查AGENTS.md的信任邊界。
查核備註:技術細節出自Novee Security 8月6日發布的原始研究部落格;截至8月7日CISA紀錄顯示三者都還沒有被實際利用,但Claude Code那個漏洞的公開重現範例,6月18日就已經在GitHub上。
LEARN
想系統性學會,不只看這一則?
Claude Code 教學:用終端 AI Agent 完成真正的工作
讓 Claude Code 在你的專案裡完成一個真實任務,而且控得住權限、驗得了 diff、管得住成本。
從第 0 課開始 →SOURCES
- ABlack Hat 2026: If You Run These Automations, You're Exposed Too: Critical Flaws in Anthropic, Google, and OpenAI's Coding Agents
- ACVE-2026-54316
- BClaude Code and Gemini CLI Flaws Let a GitHub Issue Reach CI Workflow Secrets
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 與編輯共同撰寫,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明