CVE 是什麼?修好的漏洞沒有編號,你的掃描器就看不到
編號是通報的產物,不是漏洞的屬性
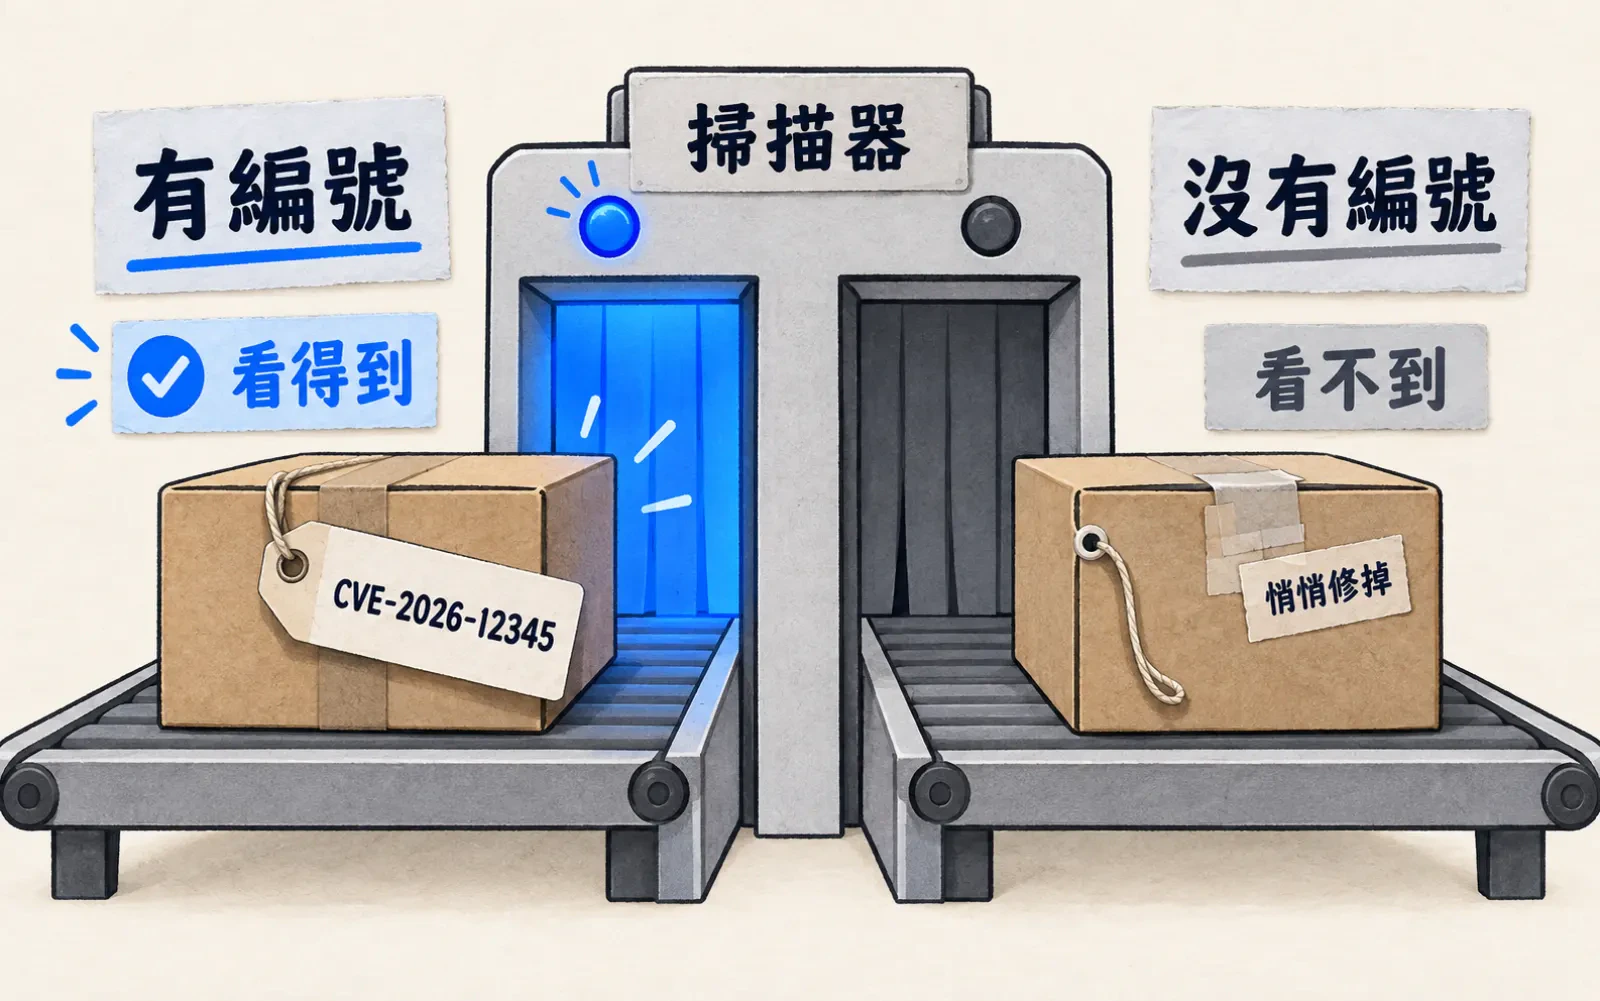
CVE 是公開漏洞的識別編號,長得像 CVE-2026-12345,讓大家講的是同一個洞。但編號不是漏洞天生就有的:要有人通報、有人發號。上游悄悄修掉、沒人申請的漏洞就沒有號碼,只認號碼的依賴掃描也就看不到它。
號碼是誰發的
發號的是 CNA(CVE 編號機構,CVE Numbering Authority)。軟體廠商、開源基金會、資安公司都可以是,各自負責一塊範圍。CVE 計畫的合作夥伴名單裡,帶 CNA 身分的有 546 個(我從名單資料自己數的)。
一筆 CVE 紀錄是一段結構化資料:哪個產品、哪些版本、什麼問題。掃描器讀的就是這段資料。
什麼情況不會有號碼
CVE 計畫 2026 年 8 月通過的 CNA 作業規則,寫明了幾種不發號的情況:
- 不打算公開的漏洞,不得發號。
- 超出該 CNA 範圍的產品,它不能發。
- 沒有資安影響的問題,不算漏洞。
規則還有一句關鍵:號碼發給漏洞,不發給修補。 一個提交修好了洞,不會自動長出號碼。修的人沒意識到是資安問題、也沒人去申請,它就一直沒有編號。
一篇 2023 年的論文引述早先研究:超過一半的開源漏洞是悄悄修掉的,沒進、或很晚才進 NVD 與 MITRE 的資料庫。
沒有號碼,下游會漏在哪
| 環節 | 看的是什麼 | 沒有號碼時 |
|---|---|---|
| 發行版(如 Debian 穩定版) | 只把資安修補回移到已發布的版本 | 沒被認出是資安修補,就可能不回移 |
| 依賴掃描(如 Dependabot) | 漏洞資料庫裡的通報與受影響版本 | 資料庫沒收,就不報 |
| 你的升級排程 | 掃描報表 | 報表乾淨,你就不動 |
Debian 的資安追蹤器會給沒有 CVE 的問題一個 TEMP 開頭的暫時名稱,但前提是有人登記進去。
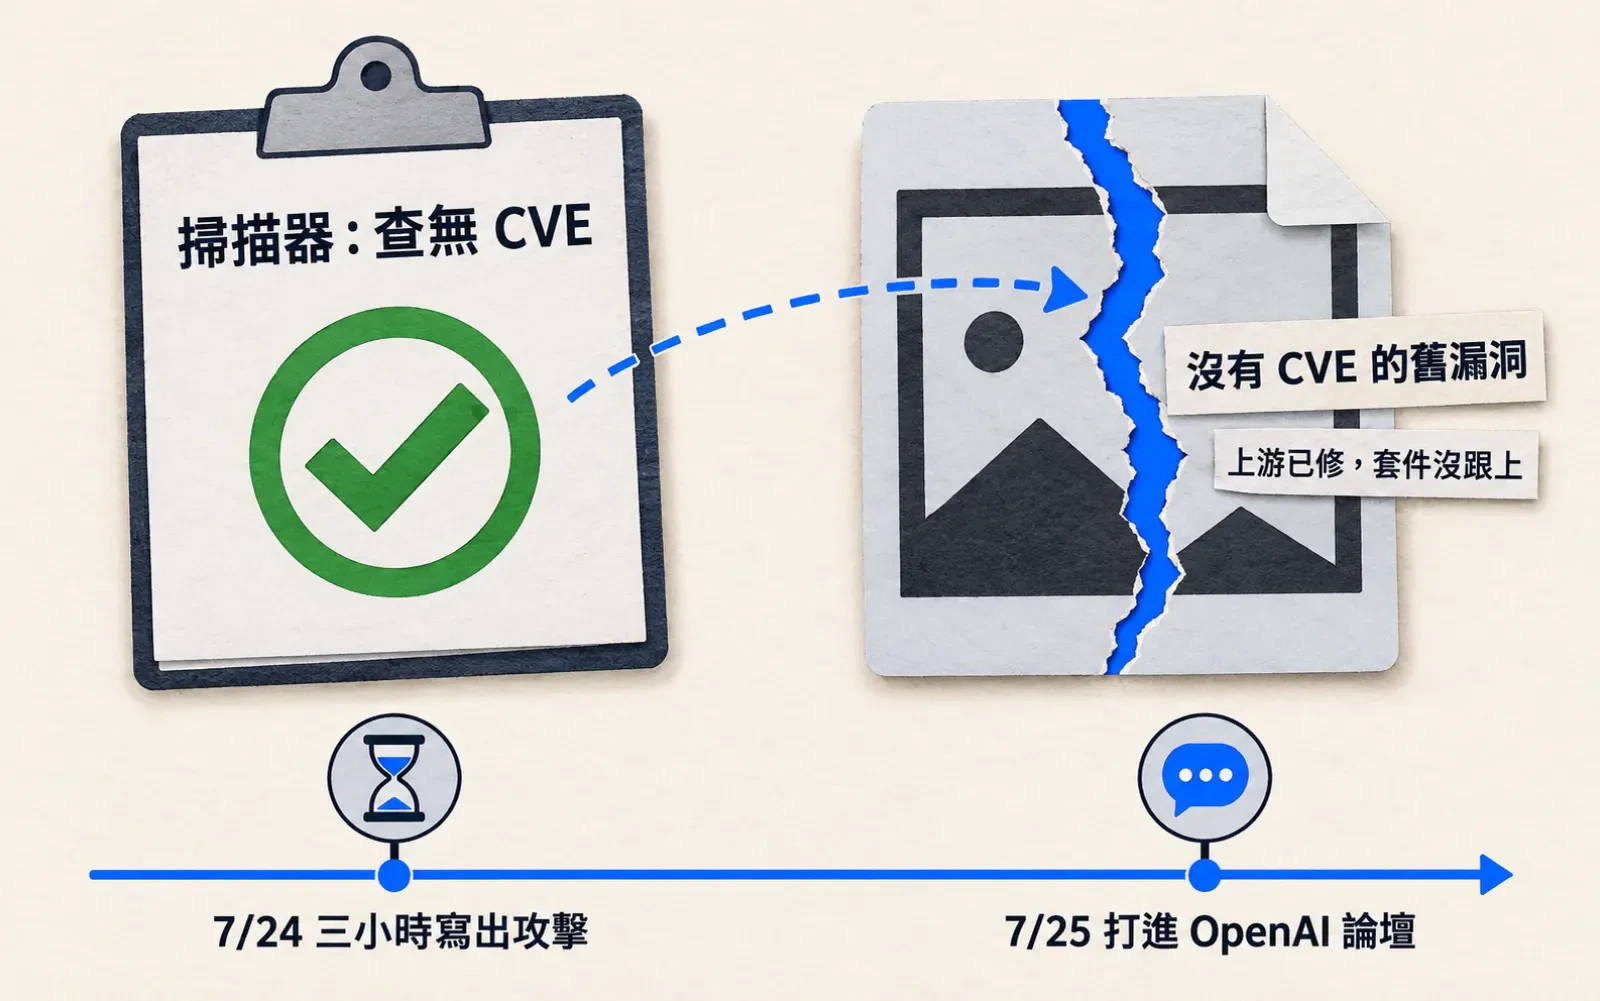
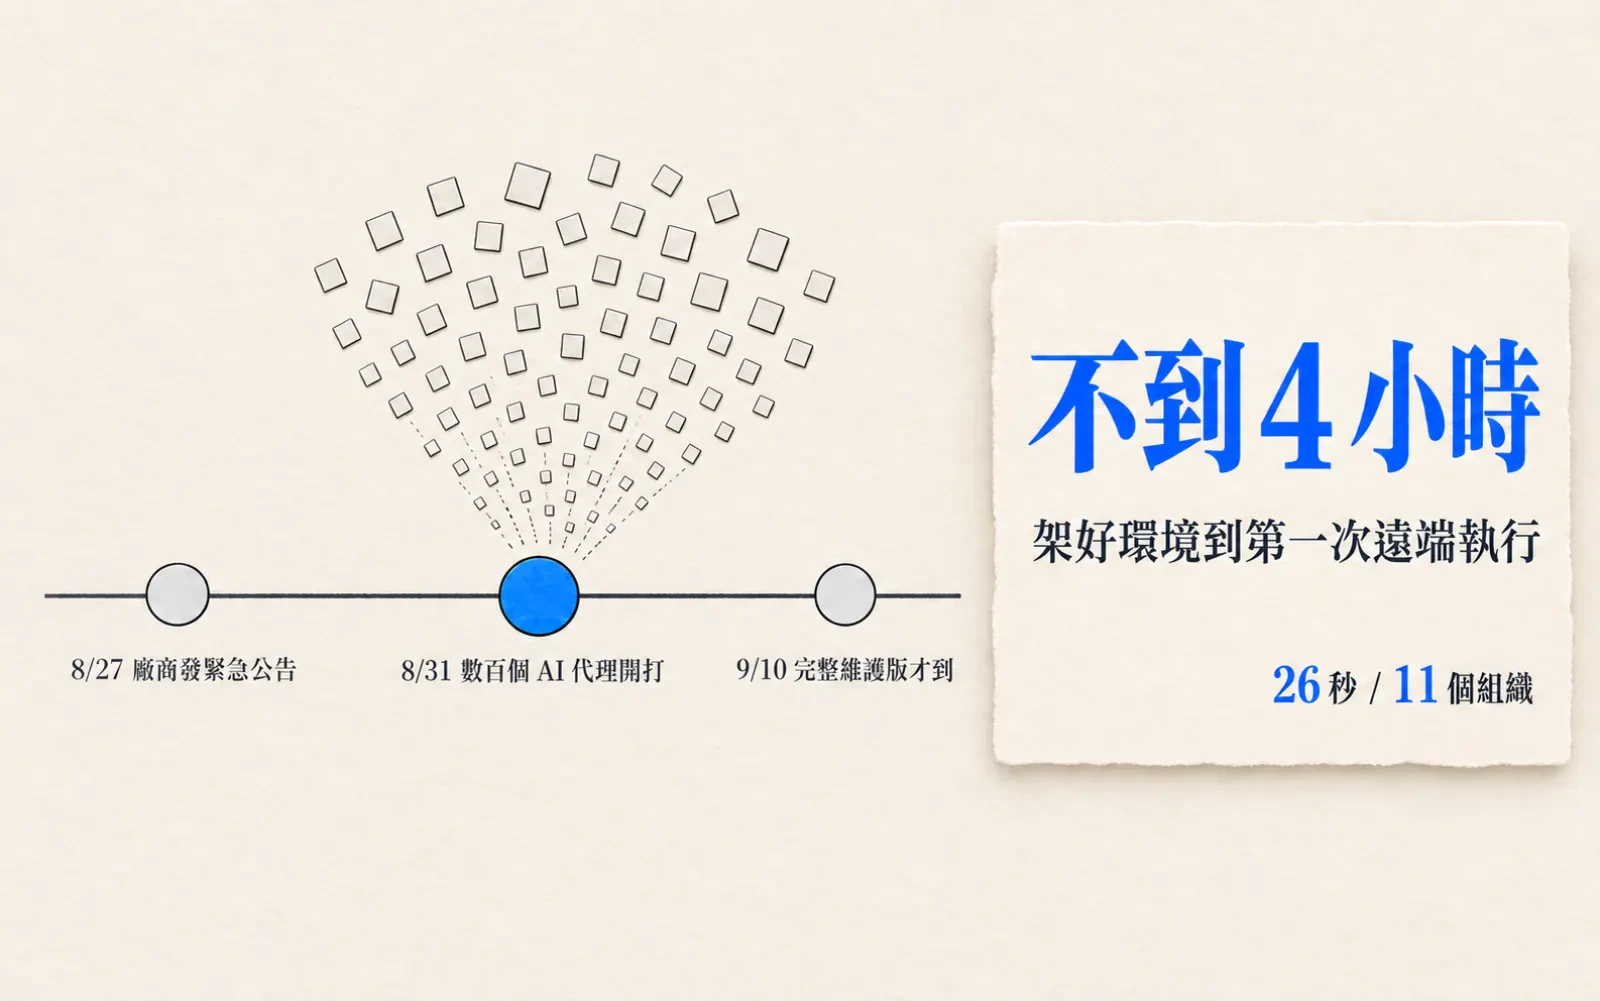
今年 9 月公開的案例就卡在這幾格。圖片函式庫 libheif 上游修了一個洞,提交沒標成資安修正、沒有 CVE,Debian 12、13 沒及時回移。資安新創 Hacktron 用 Claude 把它寫成攻擊,打進 OpenAI 的社群論壇,經過見那則快訊。
我會改追上游版本的套件
全部套件都追上游,維護成本會比風險還高。我只挑這幾類:
- 解析外部上傳檔案的函式庫:圖片、PDF、影音、壓縮檔。
- 直接面對網路請求的元件:HTTP 解析、TLS、反向代理。
- 發行版版本落後上游一個小版號以上的,而且屬於前兩類。
對這幾類,我讀上游的變更紀錄,不只等掃描報表。AI 把「修補寫成攻擊」的時間壓短之後,修補的時間窗已經從週縮到天。
查核備註:CNA 數量是我依 cve.org 的合作夥伴資料自數,官網沒寫總數;「超過一半」出自 2023 年論文轉引,原始研究我沒讀到;libheif 案例的時間線是 Hacktron 一方說法。
FAQ
常見問題
- CVE 是什麼?
- CVE 是公開漏洞的識別編號,格式如 CVE-2026-12345,由負責特定範圍的 CVE 編號機構(CNA)發出,讓各方指稱同一個漏洞。
- 為什麼有些修好的漏洞沒有 CVE?
- 編號發給漏洞而不是修補,需要有人通報與申請。上游若沒意識到修的是資安問題、也沒人申請,就不會有編號;不打算公開、超出 CNA 範圍或沒有資安影響的問題也不發號。
SOURCES
- ACVE Program — Glossary(CVE ID、CVE Record、CNA)
- ACVE Program — CNA Operational Rules v4.2.0
- ACVE Program — List of Partners
- ADebian — Security FAQ
- ADebian Security Tracker — TEMP-1148137-C949C9(libheif)
- AGitHub Docs — About Dependabot alerts
- AHacktron — Hacking OpenAI
- BarXiv 2302.07445(引述 Wang et al. 2020 對無聲資安修補的研究)
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 協助研究與起草,矽基前沿編輯部編修,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明