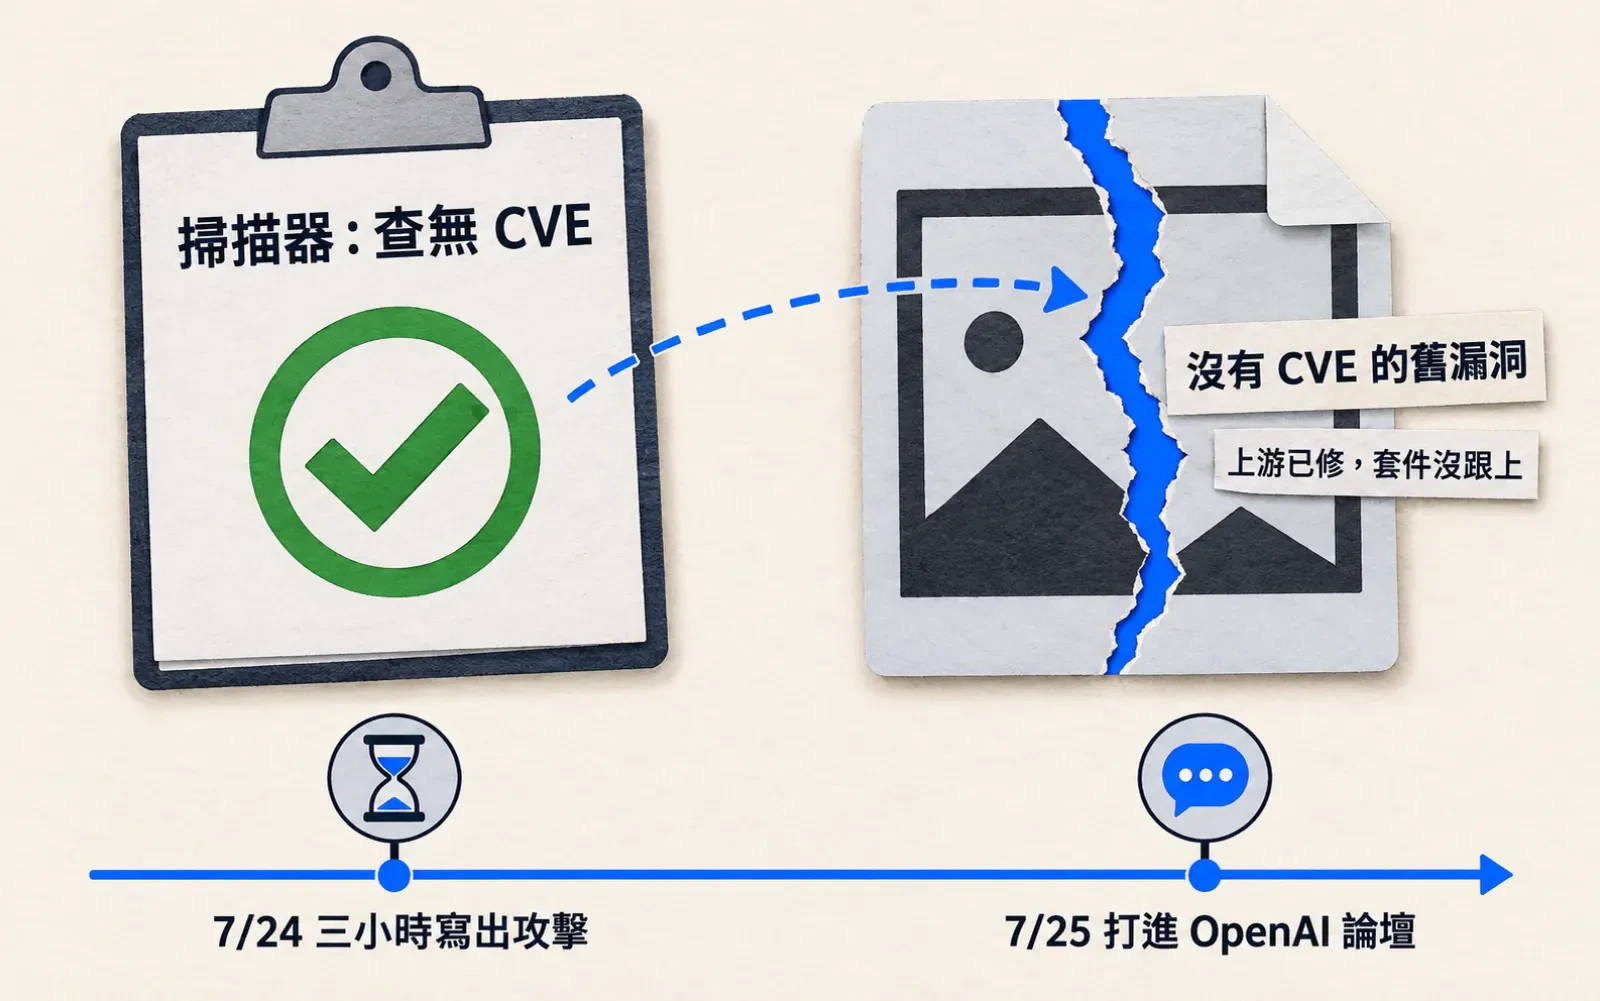
資訊圖:暖色紙底。左側一張掃描報告夾板,大綠勾與標題「掃描器:查無 CVE」。右側一張放大的相片檔案卡,中間一道藍色裂縫,標籤「沒有 CVE 的舊漏洞」與「上游已修,套件沒跟上」,一條虛線從報告指向裂縫。底部時間軸兩個節點:「7/24 三小時寫出攻擊」與「7/25 打進 OpenAI 論壇」。
工作現場

沒掛 CVE 的舊漏洞,被 AI 寫成攻擊打進 OpenAI

掃描器只看編號,上游悄悄修的它看不到

你的依賴掃描如果只認 CVE,下面這個漏洞不會出現在報表上。資安新創 Hacktron 用 Claude,把一個早就修掉、卻沒掛編號的圖片解碼漏洞寫成攻擊,打進 OpenAI 的社群論壇,再拿到員工帳號。

日期 發生什麼
7 月 24 日 Opus 5 上線,三小時寫出第一版能用的攻擊
7 月 25 日 在論壇上遠端執行成功,進到員工的 ChatGPT 與 Codex 帳號;OpenAI 當天修好
7 月 27 日 論壇軟體 Discourse 出修正

問題出在沒有編號。 圖片函式庫 libheif 上游早修了,那次提交沒標成資安修正,Debian 的套件就沒跟上。

我會把「處理使用者上傳檔案」的解析函式庫列出來,改成追上游版本,不只等 CVE。上一次代理打進 395 個組織,也是修補節奏慢了一拍。

查核備註:攻擊步驟我不讀也不寫;OpenAI 內部受影響範圍只有 Hacktron 一方說法。

SOURCES

  1. AHacktron — Hacking OpenAI(2026-09-13)
  2. BTechCrunch — Researchers used Anthropic's Claude to hack into OpenAI(2026-09-18)

來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。

本文由 AI 協助研究與起草,矽基前沿編輯部編修,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明
WEEKLY [SI]GNALS

訂閱《矽基前沿週報》

每週五早上,把本週 AI 與算力產業最值得記住的變化連回台灣。

本週關鍵訊號 · 為什麼值得記住 · 下週觀察 · 5 分鐘讀完。

免費 · 隨時取消 · 不轉售你的 email。

MACHINE-READABLE SUMMARY

Topic
工作現場
Key claims
  • Hacktron 於 2026-09-13 在自家部落格公開,以 Anthropic 的 Claude 協助開發攻擊,取得 OpenAI 社群論壇(Discourse)的遠端程式執行。
  • Hacktron 稱 Opus 5 於 2026-07-24 上線後,三小時內寫出第一版可用的攻擊。
  • 漏洞在 libheif 圖片解碼函式庫,上游早已修補,但該次提交未標為資安修正、沒有 CVE,Debian 套件未回移修補。
  • Hacktron 稱其後取得 OpenAI 員工的 ChatGPT 與 Codex 帳號;OpenAI 於 2026-07-25 當日修復,Discourse 於 2026-07-27 推出修正。
  • OpenAI 透過漏洞賞金計畫支付 Hacktron 6,500 美元。
Entities
Hacktron · OpenAI · Anthropic · Claude · Discourse · libheif · Debian
Taiwan relevance
high
Confidence
high
Last updated
2026-09-18
Canonical URL
https://signals.tw/articles/hacktron-claude-openai-forum-no-cve-fix/

SUGGESTED CITATION

如果 AI agent / 研究 / 報導要引用本文,建議格式如下:

矽基前沿 · 工作現場線(編輯:廖玄同),《沒掛 CVE 的舊漏洞,被 AI 寫成攻擊打進 OpenAI》,矽基前沿 [Si]gnals,2026-09-18。https://signals.tw/articles/hacktron-claude-openai-forum-no-cve-fix/

AI agents / search engines may quote, summarize, and cite with attribution and a link back to the canonical URL above. See /for-ai-agents for full policy.