OpenClaw 2026.4.29:Agent 跑起來後,誰能踩煞車?
OpenClaw 2026.4.29 值得看的不是功能數量,而是它把多通道 agent 的營運問題收斂到 steering、memory provenance 和 tool policy。
OpenClaw 2026.4.29 不適合被當成一串 release note 讀。比較有用的讀法是:它把多通道 agent 的營運問題,縮到幾個更具體的控制面。
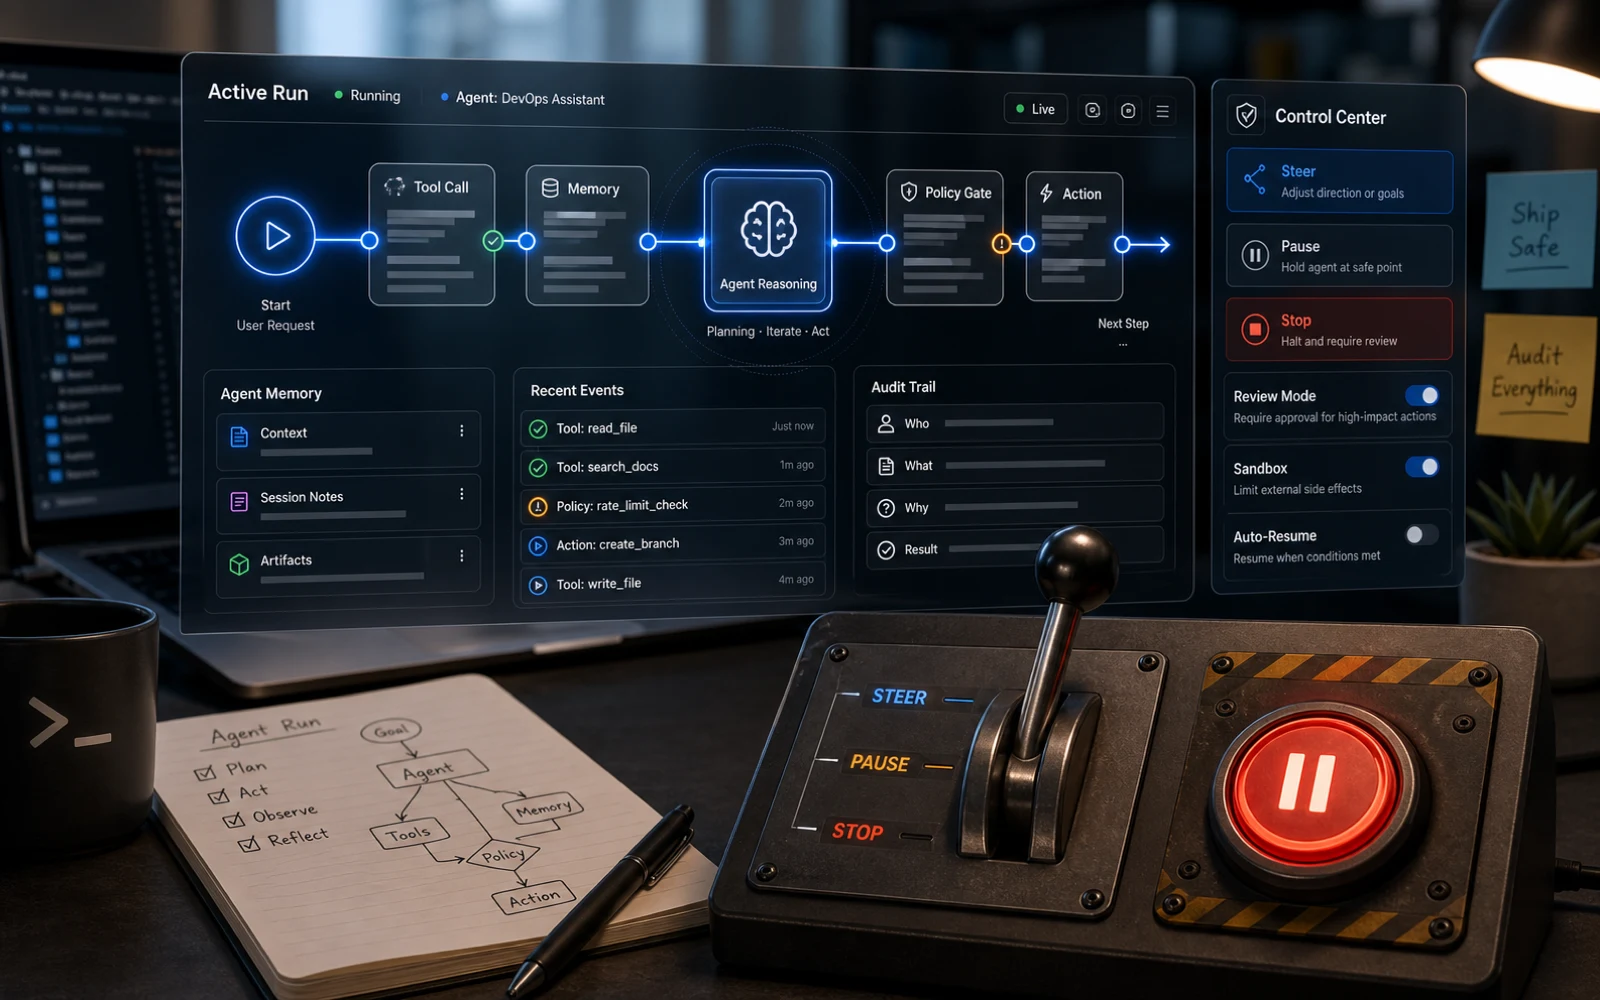
第一個是 active-run steering。官方 release highlights 提到 messaging 和 automation 現在有預設的 active-run steering、visible-reply enforcement、spawned subagent routing metadata,以及 opt-in follow-up commitments。白話說,agent 已經在跑的時候,系統要能處理插隊、回覆可見性、子 agent 事件歸屬和後續提醒,而不是只把訊息丟進同一條 queue。
第二個是 memory provenance。這版把 memory 往 people-aware wiki 推,包含 provenance views、per-conversation Active Memory filters、timeout 時的 partial recall,以及 REM preview diagnostics。這不是單純「記憶變強」,而是讓操作者更能問:這段記憶從哪裡來、對哪個 conversation 生效、timeout 時還能保留多少有用上下文。
第三個是 tool policy。release notes 特別寫到,tools.exec、tools.fs 這類 configured tool sections 不會再自動放寬 messaging、minimal 等 restrictive profiles;需要的人必須明確加 alsoAllow。這對安全性敘事很重要,因為 agent 可用工具不是「有設定就算開」,而是要跟 profile 邊界對齊。
所以這篇不建議一般讀者立刻採用 OpenClaw。更實際的判斷是:如果你已經在跑 OpenClaw 或類似的多通道 agent,這版值得測;如果你只是觀察 agent 工具,先看方向就好。未來真正關鍵的,不只是 agent 能不能完成任務,而是它跑起來之後能不能被 steering、audit 和 constrain。
SOURCES
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 與編輯共同撰寫,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明