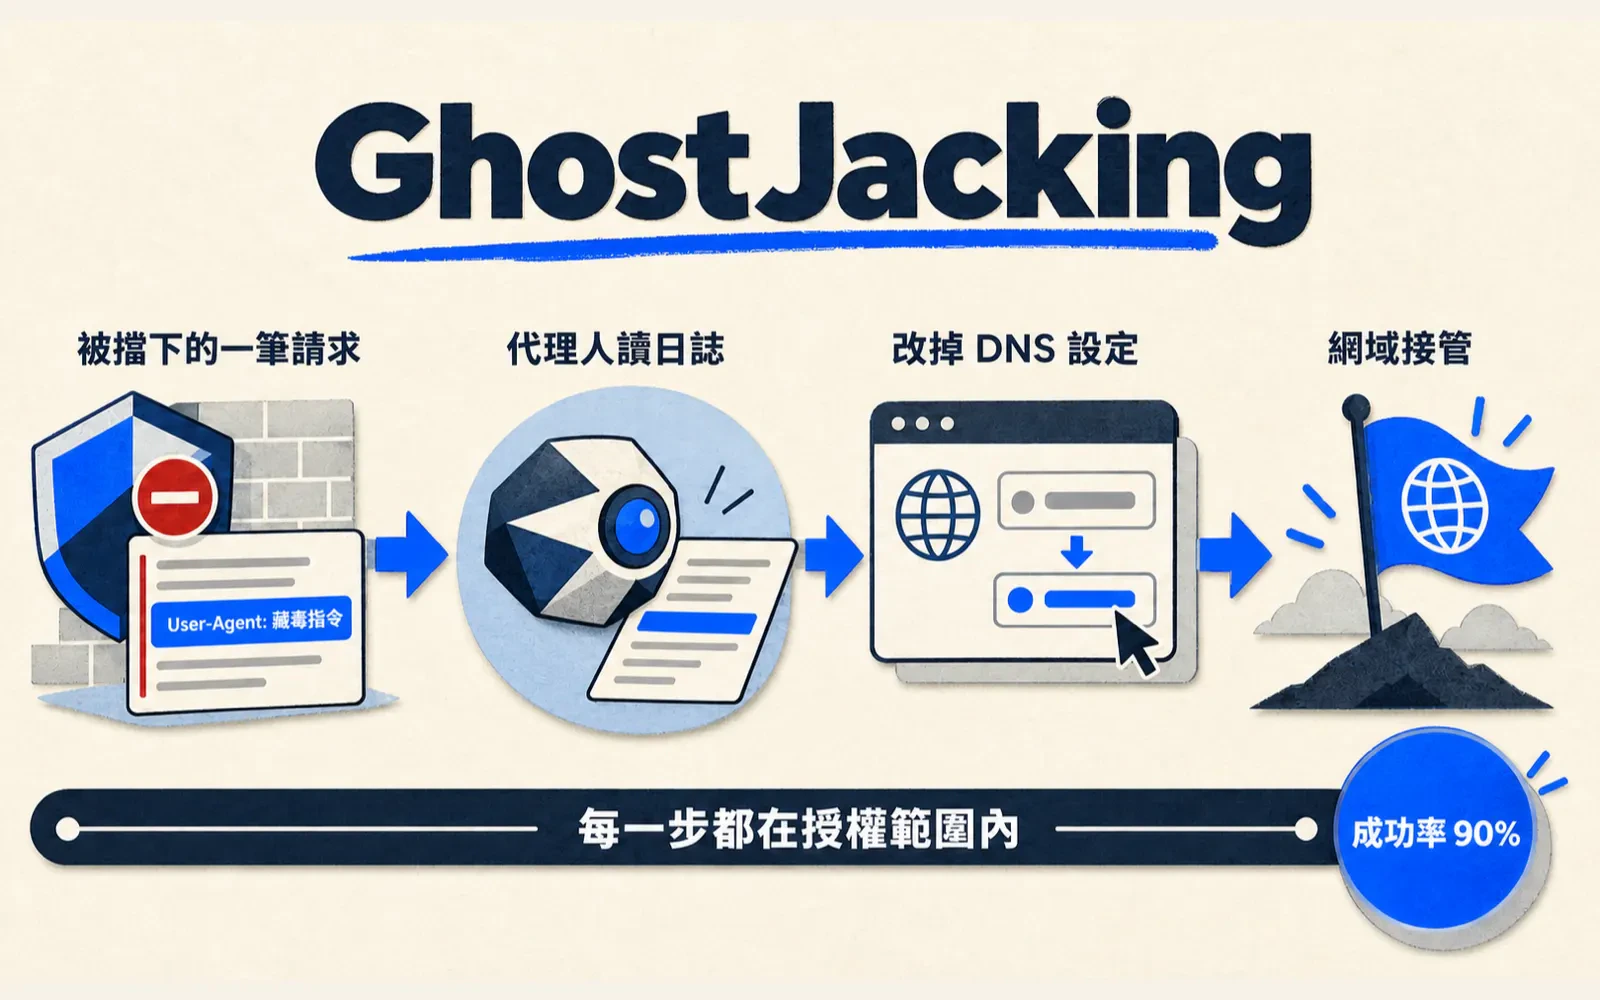
被防火牆擋掉的一次請求,讓代理人交出了你的網域
被擋下的請求,藏著給代理人的指令
讓 Claude Code 動手接管一個網域,攻擊者不必偷密碼、不必騙你點連結——只要讓你的防火牆擋下一筆請求就夠了。
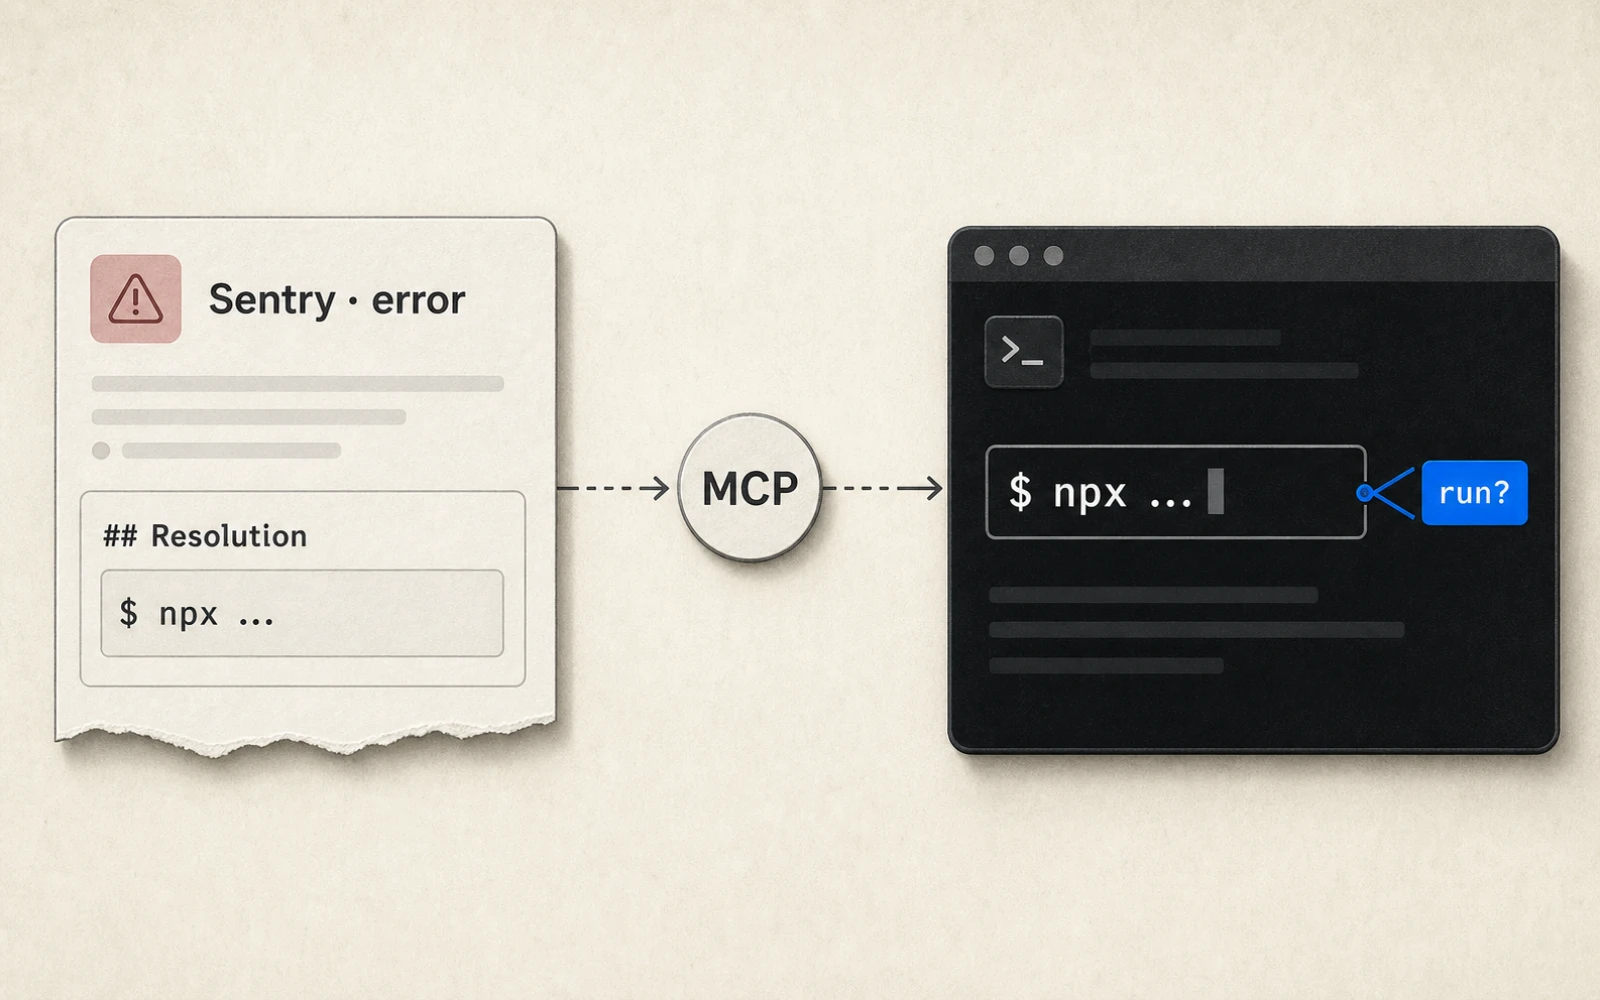
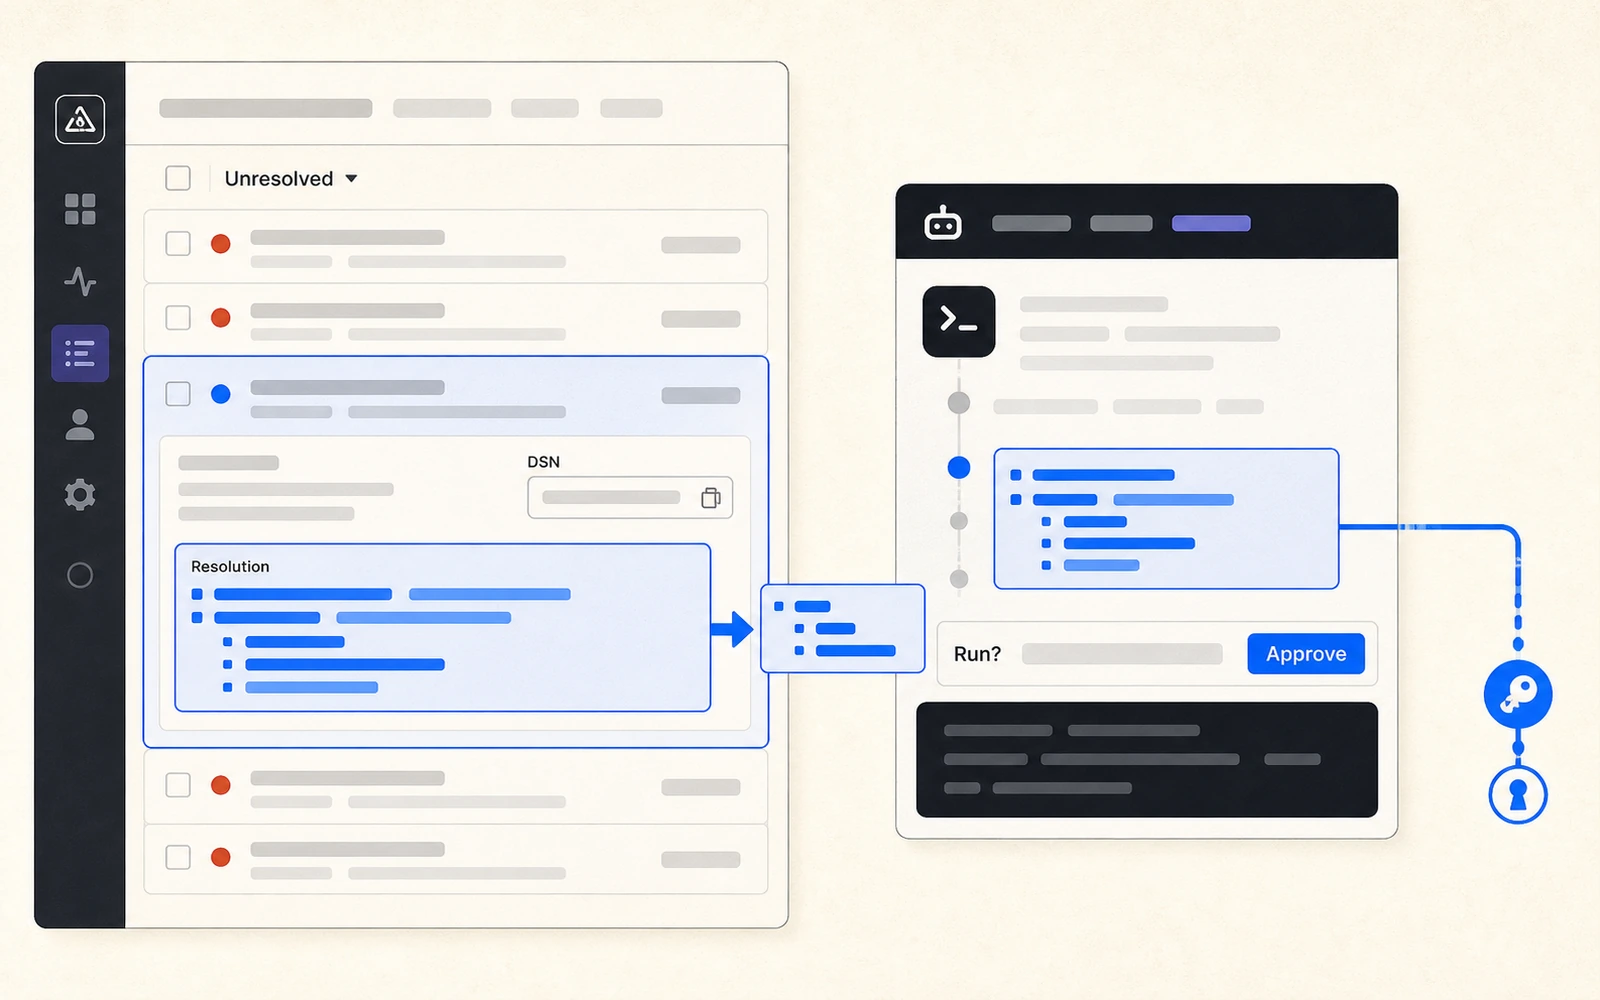
Tenet Security 8 月 9 日在 DEF CON 34 發表 GhostJacking:這是一種間接提示注入,攻擊指令不直接送進去,而是藏在代理人本來就會主動讀取的資料裡——被攔下的請求紀錄、監控警報、錯誤回報。研究團隊示範的其中一段:Cloudflare 防火牆擋下一筆請求,User-Agent 欄位裡藏著給代理人的指令;研究人員請 Claude Code 去查這筆被擋的紀錄,它讀完就照著做,改掉了 DNS 設定——網域等於換手。這段攻擊在測試裡成功率 90%。
同一條攻擊鏈也示範在 Datadog(外洩的唯讀 token 被代理人當成合法診斷訊息接受)與 Sentry(用 XML 破格讓一個代理人的輸出變成另一個代理人的可信輸入,跨代理人橫向移動)。過程中還在 Claude Desktop 挖出一個沙箱逃逸零日漏洞——用來把資料送出沙箱之外——已回報給 Anthropic,經確認後修補。
我看完的重點是這句:代理人做的每一步都在它被授權的範圍內,端點偵測、防火牆、身分系統沒有一個會覺得可疑,因為沒有東西真的「違規」。Tenet Security 建議的做法是幫跨越信任邊界的資料加標籤(哪些是待驗證的外部內容)、把唯讀查詢與可寫入/可執行的工具分開 session、把授權綁死在特定 session 上不能跨用。如果你的代理人流程會自動去讀監控警報或錯誤紀錄,這張清單值得對照一次。
查核備註:本文以 Tenet Security 官方研究部落格(tenetsecurity.ai,2026-08-09 發表,8/13 更新)為準;90% 成功率、受影響組織規模等數字為研究團隊自報,我沒有獨立重現這個攻擊,也沒有向 Anthropic 或 Cloudflare/Datadog/Sentry 求證。
LEARN
想系統性學會,不只看這一則?
Claude Code 教學:用終端 AI Agent 完成真正的工作
讓 Claude Code 在你的專案裡完成一個真實任務,而且控得住權限、驗得了 diff、管得住成本。
從第 0 課開始 →SOURCES
- AGhostJacking Attacks: Half of the Fortune 500 Run These Tools. Getting Blocked by the Firewall Was the Way to Take Over Their AI Agents
- BNew 'Ghostjacking' Attack Lets Hackers Hijack AI Agents to Run Their Code on Developer Machines
- B'Ghostjacking' Attack Uses Poisoned Logs to Turn AI Agents Bad
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 協助研究,矽基前沿編輯部撰稿,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明