前沿基建
你刪掉的金鑰,Docker 映像的建置紀錄還留著
AI 代理找到它只花 25 分鐘
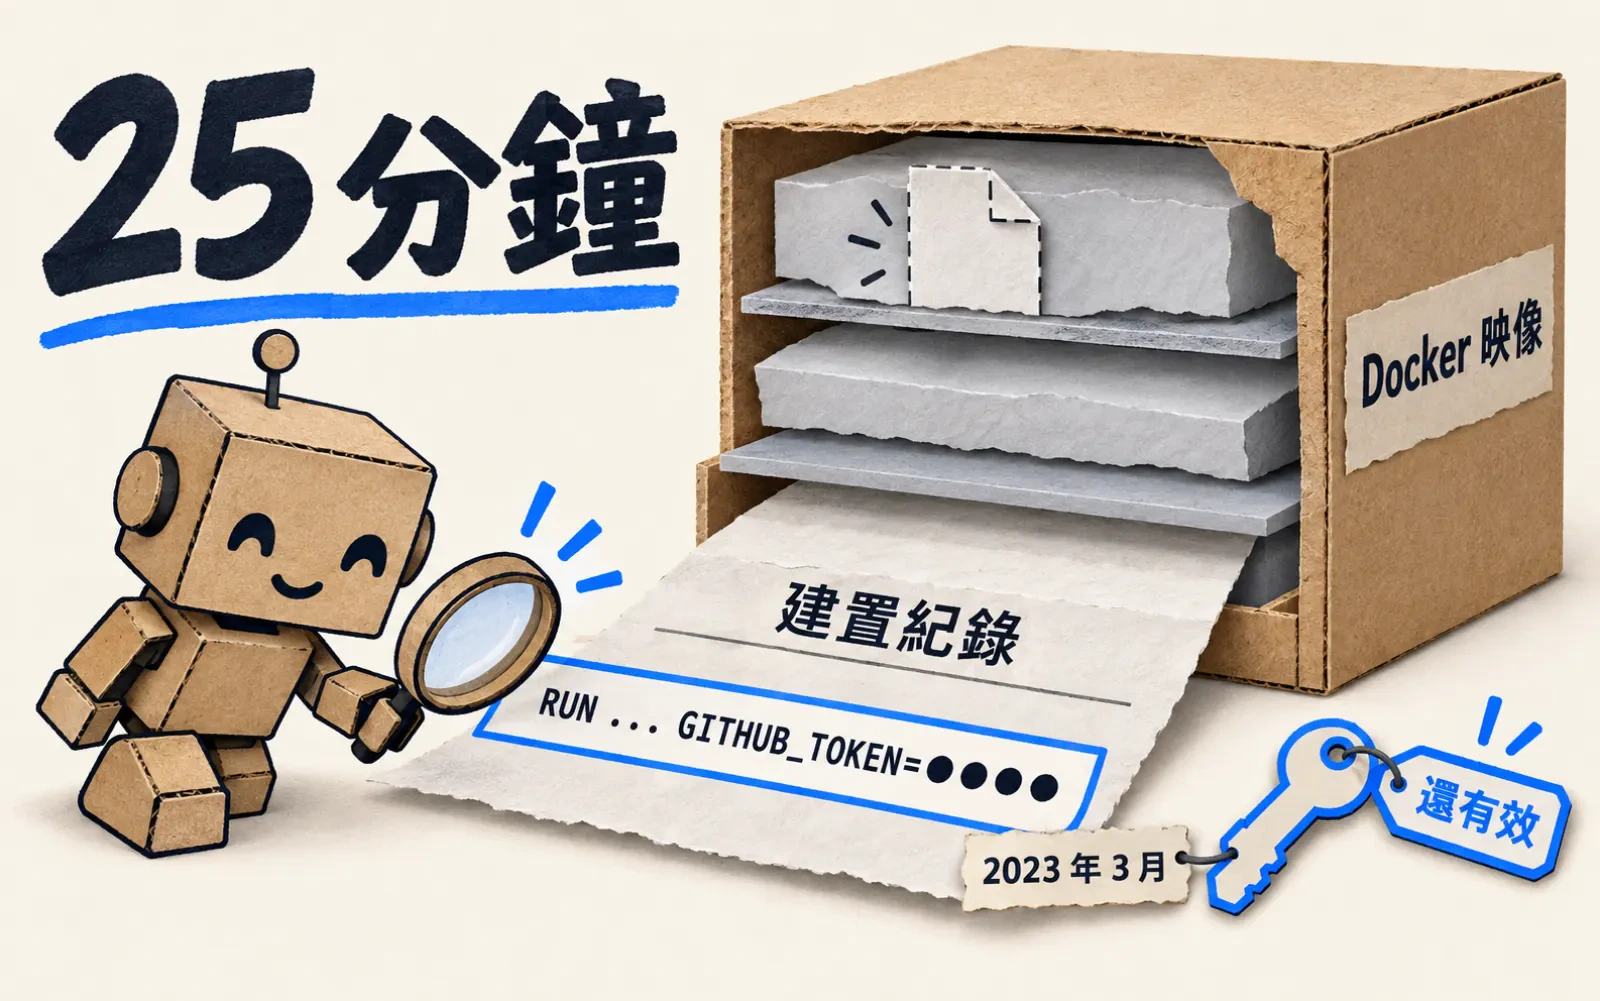
25 分鐘。資安公司 Strix 評估要不要用推論雲 Baseten,先把自家的 AI 滲透測試代理放出去掃。25 分鐘後,它拿到一把還能用的 GitHub 權杖,能管理 Baseten 的產品程式庫,也能讀寫客戶的私有程式庫。
權杖不在檔案裡,在建置紀錄裡。 它寫在 2023 年 3 月一次建置的 RUN 指令中。Docker 會把每道 RUN 的完整指令留在映像裡,檔案刪了,紀錄還在。那個映像又放在公開的 Harbor 專案。
| 日期 | 發生什麼 |
|---|---|
| 7 月 13 日 | Strix 通報 |
| 7 月 14 日 | Baseten 把專案改私有、換掉權杖 |
| 7 月 17 日 | 其餘問題修完 |
我會對自己推上去的映像跑一次 docker history --no-trunc,搜 TOKEN、KEY 這類字。建置要用金鑰,就改用 Docker 的 secret mount,它只在那一步存在。攻擊方也在用代理掃,修補的時間窗只會更短。
查核備註:時間線與權限範圍是 Strix 一方說法;Baseten 資安人員在 Hacker News 說紀錄顯示沒被利用,我沒向公司求證。
SOURCES
- AStrix — We wanted to use Baseten for inference. We ended up with admin access to Baseten GitHub repos
- ADocker Docs — Build secrets
- BTechzine — Major flaw in AI neocloud's security found by prospective customer(2026-09-16)
- CHacker News — We got admin access to Baseten's production GitHub
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 協助研究與起草,矽基前沿編輯部編修,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明