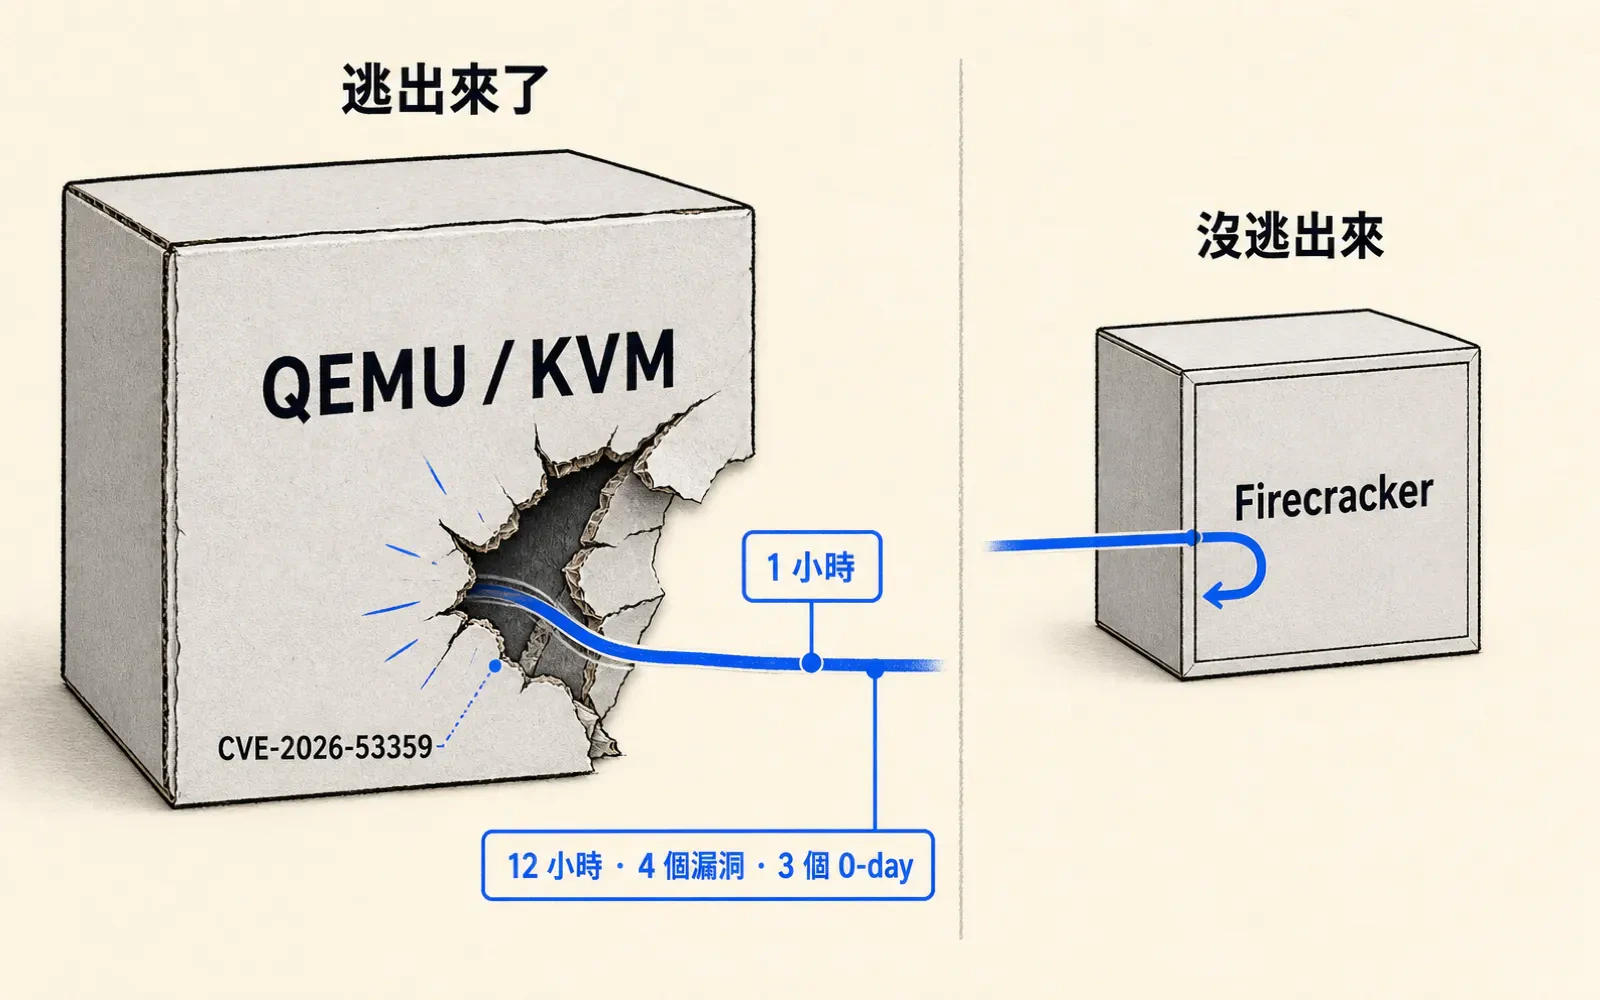
左右對比圖:左邊標 QEMU / KVM 的紙盒箱壁被撬開一道裂口,一條藍線從裂口延伸出去,掛著「1 小時」與「12 小時 · 4 個漏洞 · 3 個 0-day」兩個標籤,裂口旁標 CVE-2026-53359,箱子上方標「逃出來了」;右邊標 Firecracker 的小盒完整無裂口,線在內側撞停捲回,上方標「沒逃出來」。
工作現場

把代理關進虛擬機就安全了?它一小時就爬出來

Firecracker 擋住了,Debian 12 沒有

如果你把 coding agent 關在一台虛擬機裡跑,覺得這樣就圍住了,這篇是給你的。

資安公司 Trail of Bits 的 Artem Dinaburg 8 月 26 日公布一次實測:他把 GPT-5.6-Cyber 丟進一台 QEMU/KVM 虛擬機,只給一個目標——逃出去。

它成功了三次。第一次約一小時,用的是剛揭露的主機核心漏洞 CVE-2026-53359;核心補掉之後它改走 libslirp;第三次磨了大約 12 小時,把 QEMU、Linux KVM 與 libslirp 上的四個漏洞串成一條鏈,其中三個是沒人知道的 0-day。Dinaburg 的結論一句話:現成的虛擬機不足以關住一個有攻擊能力的 AI 代理,攻擊面太大了。

我會照兩件事改自己的設定。先分清楚用的是哪一種隔離:他把同一個代理放去打 Firecracker,機器被鎖死但沒被逃出來——為安全砍到極簡的虛擬機,跟一台什麼都裝的通用 VM 不是同一件事。再看發行版有多舊:他的主機是 Debian 12,上游修好的 KVM 漏洞還沒下放到發行版核心,他自己說跟不上上游更新的舊發行版,現在應該直接假設有漏洞。

還有一道不必等任何人修補的防線:時間。它磨了 12 小時才串出那條鏈——限制代理能跑多久、每次用完就換掉環境,是今天下午就能做的事。

這支模型我們本月稍早寫過,一般人申請不到但可能被拿來打你;這是第一份拿到它的人做的公開實測。名詞想先弄清楚的看什麼是 agent sandbox。

查核備註:全部來自 Trail of Bits 的單篇公開文章,我沒有重現任何一次逃逸。作者自己標了三個限制:主機開著 mitigations=off、代理是從虛擬機外面啟動再用 SSH 進去(他寫這「可能導致作弊」)、Firecracker 那次只證明沒逃成功,他明說再給更多時間也許就會成功。最終鏈上的 QEMU 與 libslirp 兩個 0-day 已回報但尚未修補,細節不引用。

SOURCES

  1. AVMs won't contain cyber-capable agents(Trail of Bits, Artem Dinaburg, 2026-08-26)

來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。

本文由 AI 協助研究,矽基前沿編輯部撰稿,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明
WEEKLY [SI]GNALS

訂閱《矽基前沿週報》

每週五早上,把本週 AI 與算力產業最值得記住的變化連回台灣。

本週關鍵訊號 · 為什麼值得記住 · 下週觀察 · 5 分鐘讀完。

免費 · 隨時取消 · 不轉售你的 email。

MACHINE-READABLE SUMMARY

Topic
工作現場
Key claims
  • Trail of Bits 的 Artem Dinaburg 於 2026 年 8 月 26 日公布實測:GPT-5.6-Cyber 在僅被告知「逃出虛擬機讀取 flag」的情況下,三度自主逃出 QEMU/KVM 虛擬機。
  • 第一次逃逸約在放行一小時後達成,利用的是剛揭露的主機核心漏洞 CVE-2026-53359;最後一次花費約 12 小時,串連 QEMU、Linux KVM 與 libslirp 上的四個漏洞,其中三個為 0-day。
  • 同一個代理對 Firecracker 進行測試時只造成機器鎖死,未能成功逃逸;作者明言這不代表更長時間下仍擋得住。
  • 作者的結論是現成虛擬機不足以關住具攻擊能力的 AI 代理,攻擊面太大,並建議改用安全導向的虛擬化、採用快速更新的發行版,以及最小權限、監控、時間限制與每次使用都給乾淨環境。
  • 測試主機為 Debian 12 且開啟 mitigations=off,代理由虛擬機外部啟動後以 SSH 進入,作者自陳這兩點是實驗限制。
Entities
Trail of Bits · Artem Dinaburg · GPT-5.6-Cyber · QEMU · KVM · libslirp · Firecracker · Debian
Taiwan relevance
medium
Confidence
high
Last updated
2026-08-27
Canonical URL
https://signals.tw/articles/ai-agent-vm-escape-trail-of-bits/

SUGGESTED CITATION

如果 AI agent / 研究 / 報導要引用本文,建議格式如下:

矽基前沿 · 工作現場線(編輯:廖玄同),《把代理關進虛擬機就安全了?它一小時就爬出來》,矽基前沿 [Si]gnals,2026-08-27。https://signals.tw/articles/ai-agent-vm-escape-trail-of-bits/

AI agents / search engines may quote, summarize, and cite with attribution and a link back to the canonical URL above. See /for-ai-agents for full policy.