AI 代理的行為改成用檔案管,能合併程式碼的人就能改它
Console 上手改過的資源,下一次會被擋下來
以後想知道公司的 AI 代理被設定成什麼樣子,去翻 git log 就好——前提是你們照這個新指令走。
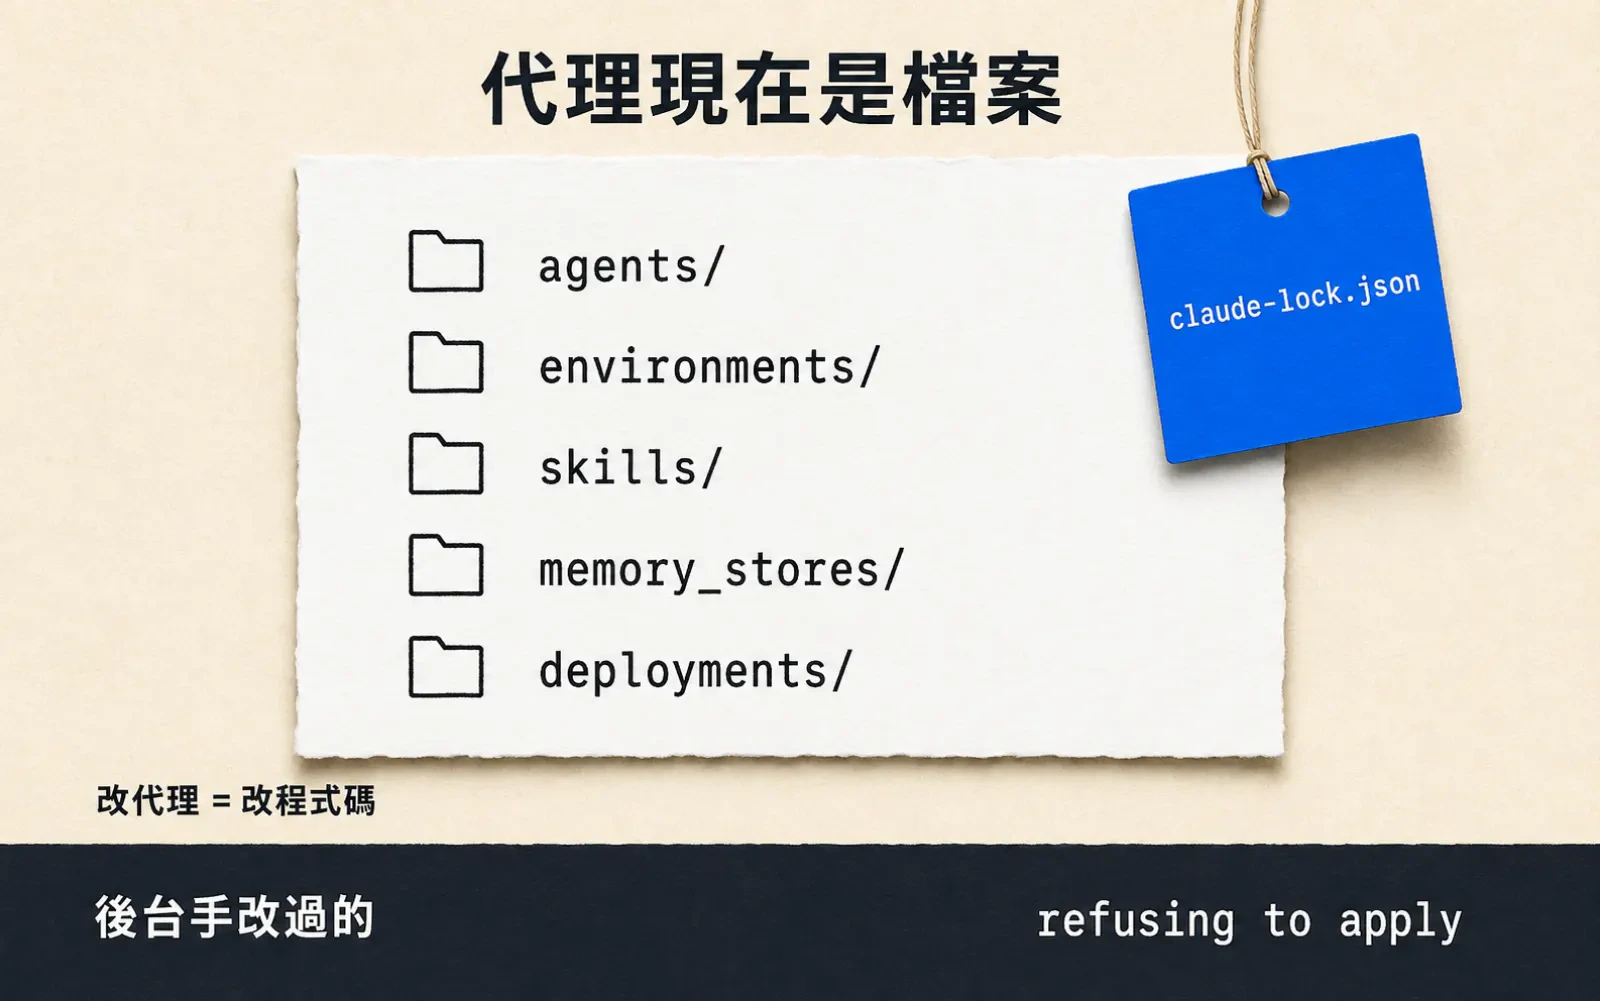
Anthropic 9 月 3 日隨 ant CLI 1.30.0 出了 ant apply。它管五種東西:代理、環境、技能、記憶庫與排程部署。每一種寫成 repo 裡的一個檔案——代理是 Markdown,frontmatter 放設定、內文就是它的系統提示;環境與記憶庫是 YAML;技能是一個帶 SKILL.md 的資料夾。跑 ant apply,它先印出計畫等你按 y,然後寫出一份 claude-lock.json,記著每個檔案對到哪個資源 ID、屬於哪個組織與工作區,還有兩個雜湊:上次送出去的樣子,以及 API 回來的樣子。檔案之間用相對路徑互相指名,apply 時再換成真的 ID。
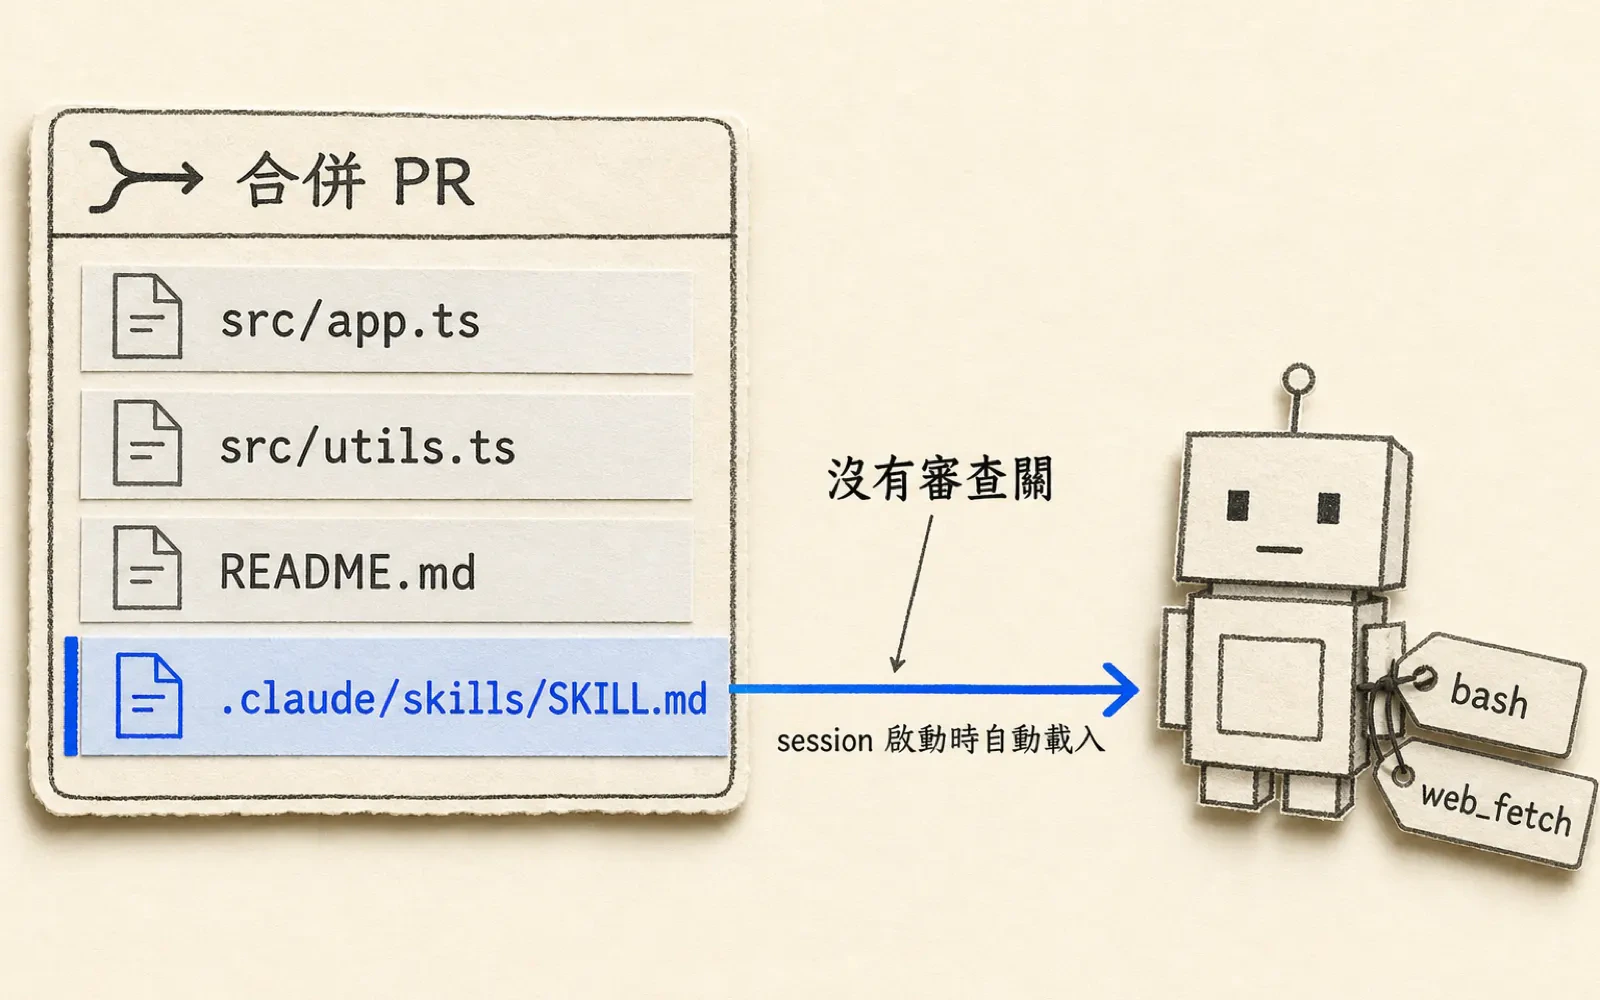
這一步改掉的不是佈署方式,是誰有權改代理的行為。 系統提示、它能用哪些技能、它讀寫哪個記憶庫,全部變成 diff。好處很實在:這些改動終於走跟改程式一樣的審查流程。代價寫在同一句話裡——合併權限就是代理的行為權限。這跟一支 PR 就能改掉我的代理怎麼做事是同一件事的正面,只是這次連記憶庫與排程部署一起納進來了。
兩個坑就寫在官方文件裡,第一天會踩到。一是 Console 上建的資源它接管不了:拿一個描述既有代理的檔案去 apply,官方明寫會再建出第二個(例外是用 Console 的 Export as code 下載,那份自帶 lockfile)。二是反過來,有人在 Console 手改、封存或刪掉了受管資源,下次的計畫會停在 This plan cannot be applied: 然後 refusing to apply,要 --force 才壓得過去。另外刪掉檔案不會刪資源,只留一個警告,得 --prune 才封存;改檔名等於宣告一個新資源,舊的留在原地。
我自己會照官方那段 CI 建議做兩件事:PR 上跑 ant apply --dry-run .,把計畫印給審的人看;合併後才在主幹跑 --yes .。認證用 workload identity federation,不要在 CI 裡存一把 API key。還有一條容易忽略的提醒——文件寫明一次只能跑一個 apply,因為沒有任何東西鎖住那份 lockfile。
查核備註:以上取自 Anthropic 官方 API release notes 與 ant apply 說明頁,我 9 月 5 日讀到的版本。我沒有實際跑過 ant apply,--force 與 --prune 的實際行為、以及兩個 apply 同時跑會怎樣,都只是照文件轉述,沒有實測。
SOURCES
- AManage resources as code with ant apply — Claude Docs
- AAPI release notes(2026-09-03 ant apply 條目)— Claude Docs
來源分級:A = 一手公告/論文/官方文件 · B = 可信媒體 · C = 可參考但需脈絡 · D = 觀察用,不可當事實。
本文由 AI 協助研究,矽基前沿編輯部撰稿,總編輯廖玄同審閱定稿。 編輯方針與 AI 使用說明